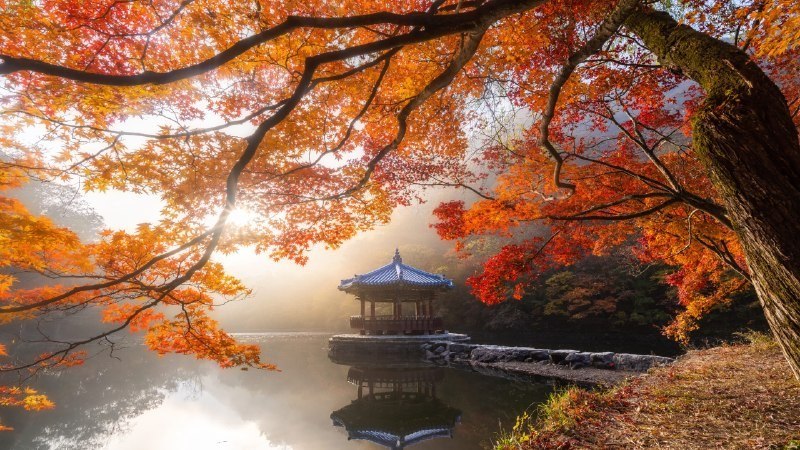
OKHK 👀🖼 静水映斑斓4小时前 × 🖼 静水映斑斓#Bing_Wallpaper静水映斑斓内藏山国立公园的秋景,韩国 (© Twenty47studio/Getty Images)4K | 1080P4小时前Bing_Wallpaper
OKHK 👀🔴 今日漏洞总结6小时前Forwarded from 🔴 今日漏洞总结。php [1]:RCE。请更新至 8.5.12/8.4.27/8.3.36/8.2.35。Node.js [2]:RCE。请更新至 26.12.1/24.22.1/22.23.4。eMudhra 证书 [3]:或可导致 MitM。请注意停用受影响证书、检查浏览器更新及更新 ca-certificates 等相关组件。测试方法和修复版本参见 [3]。TiDB 云被骇 [4]:有用户元信息被泄露;但目前没有数据库数据泄露的证据。1. php.net/~2. nodejs.org/~3. https://emudhra.we-have-a-problem.com/4. pingcap.com/~#wtf #today #PHP #Nodejs #PKI #PingCAP www.php.net PHP: News Archive - 2026 PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world. 6小时前wtftodayPHPNodejsPKIPingCAP
OKHK 👀🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.357小时前Forwarded from 🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35。建议受影响网站主立即更新。- 文章中也提供了无法升级时的 workaround,但它们不能完全修补漏洞。- Cloudflare 也配置了一些 WAF,但它们也不能完全修补漏洞。 [2]- PHP 8.1 及更低版本不会被官方修复。1. https://www.php.net/archive/2026.php#2026-10-21-52. developers.cloudflare.com/~thread: /4940#PHP www.php.net PHP: News Archive - 2026 PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world. 7小时前PHP
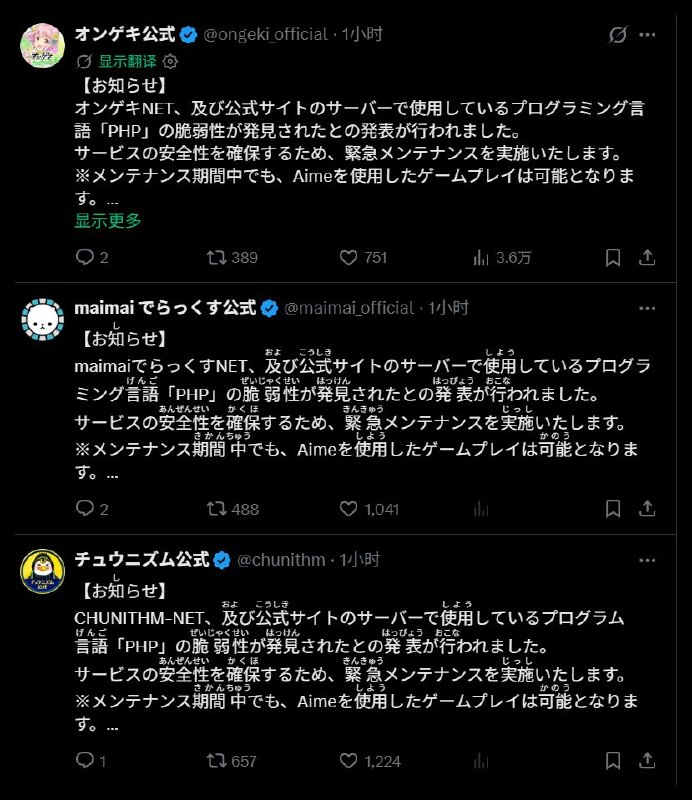
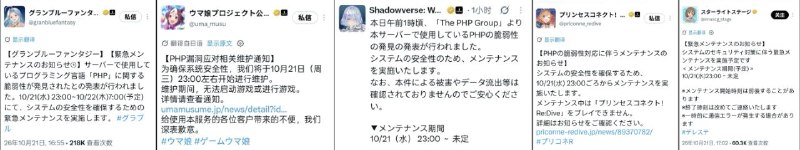
OKHK 👀7小时前 🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。 - PHP 官网称修复会在今日 22:00 (UTC+8) 发布。 - 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026… PHP 紧急发布 8.5.12、8.4.27、8.3.36 和 8.2.35 版本,修复两个允许未经身份验证远程代码执行(RCE)的严重漏洞(CVE-2026-109618 和 CVE-2026-109619,CVSS 评分均为 9.2)。建议所有用户立即升级,受影响环境包括 PHP-FPM、Apache mod_php 等,其中 mod_php 风险最高。 Toggle hidden content https://www.php.net/archive/2026.php#2026-10-21-5 www.php.net PHP: News Archive - 2026 PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world. 7小时前
OKHK 👀9小时前Forwarded from 现在很多东西都在变的容易, 但是当它真的过于容易,反倒都不想学了当然并不一定是一件坏事如果本身只需要结果, 原本学习只是因为不得不学, 现在不用学自然是好事.但是现在更多时候是因为另外的心理.毕竟我们的学习通常是有一种目的性, 例如获取或者产生什么. 如果有捷径的话, 没什么理由不选,虽然现在学习才能走的更远,但是也可以相信捷径会变的更远.其次如果不打算产出什么的话, 也要追求获得感或者成就感.但是事情太容易就没有那种感觉了, 得小众或者有挑战如果是把一切无聊的事情去掉的“容易”就很好,但是直接给出结果就变得无聊了 Toggle hidden content 9小时前
OKHK 👀#Cloudflare 已部署针对公开的 php 漏洞的 WAF 规则,无需订阅默认启用9小时前 🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。 - PHP 官网称修复会在今日 22:00 (UTC+8) 发布。 - 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026… #Cloudflare 已部署针对公开的 php 漏洞的 WAF 规则,无需订阅默认启用。https://fxtwitter.com/dok2001/status/2112811965735202970 🧵 Thread • FxTwitter Dane Knecht 🦭 (@dok2001) PHP sites behind Cloudflare already have an initial set of WAF rules deployed for the known exploit vectors in these vulnerabilities. The rules are available to all customers, including free.We are seeing early attacks emerging and are updating mitigations… 9小时前👍1Cloudflare
OKHK 👀🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线19小时前Forwarded from 🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。- PHP 官网称修复会在今日 22:00 (UTC+8) 发布。- 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。1. https://php.net/archive/2026.php#2026-10-20-12. cert.europa.eu/~3. HackerNews:50167754CVE: CVE-2026-109618, CVE-2026-109619linksrc: https://t.me/usr_bin_cat/4464#php www.php.net PHP: News Archive - 2026 PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world. 19小时前php
OKHK 👀删库 404 了,下面是备份镜像19小时前 OKHK 👀 https://github.com/YuJunZhiXue/dsh-purge 删库 404 了,下面是备份镜像https://github.com/mmparko/dsh-purge GitHub GitHub - mmparko/dsh-purge: DeepSeek Harness 破甲 (mirror of YuJunZhiXue/dsh-purge) — 上游即将删库,此为本仓库全量镜像:含全部分支/73 个 tag/完整提交历史。原作者署名与二开要求见… DeepSeek Harness 破甲 (mirror of YuJunZhiXue/dsh-purge) — 上游即将删库,此为本仓库全量镜像:含全部分支/73 个 tag/完整提交历史。原作者署名与二开要求见 README 署名章节。 - mmparko/dsh-purge 19小时前
OKHK 👀🔒 CA 机构 eMudhra 曝重大安全丑闻:CA 私钥竟然是“4”21小时前Forwarded from (ヾ(◍°∇°◍)ノ゙ msnmsl)🔒 CA 机构 eMudhra 曝重大安全丑闻:CA 私钥竟然是“4”证书颁发机构 eMudhra (emSign) 的 8 个中间 CA 证书近日被主流浏览器紧急吊销(CVE-2026-111943)。原因令人瞠目并非遭黑客攻击,而是其 EC-384 私钥全部使用了 0~255 之间的极简数字(仅 8 bit),其中一个私钥甚至直接是数字 4。影响范围任何人都能秒猜出私钥并为任意域名(如演示中的 q3k.google.com)签发合法 TLS 证书。当前状态Firefox、Chrome、Safari 已全面拦截并移除其根证书信任,普通用户无需恐慌。运维提醒Linux 服务器(如 Debian/Ubuntu 的 ca-certificates)、Go 及 python-certifi 用户需尽快更新证书包,或通过 sudo dpkg-reconfigure ca-certificates 手动取消勾选所有 emSign 相关的根证书。🌐 检测你的环境是否受影响:https://emudhra.we-have-a-problem.com/ 📰 来源:https://heise.de/-1149441221小时前❤️1
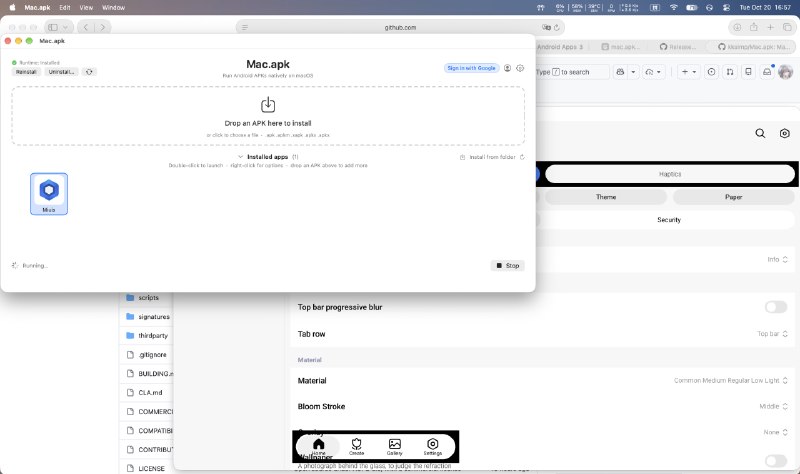
OKHK 👀卓易通怎么来了21小时前Forwarded from × 卓易通怎么来了Mac.apk: Run Android apps natively on Apple Silicon Macshttps://github.com/kksimp/Mac.apk21小时前
OKHK 👀TiDB (国内云原生 NewSQL DB 领头羊) 发生大规模用户数据泄露事件,总泄露数据量达 10TiB+21小时前Forwarded from × TiDB (国内云原生 NewSQL DB 领头羊) 发生大规模用户数据泄露事件,总泄露数据量达 10TiB+泄露数据清单: • 10.5 TB+ 总数据量• 4,901,203 个文件• 533.8M (5.3亿) 行数据的 BigQuery Repo• 180,046 个客户• 403,262 个邮箱• 115,308 个客户 API 密钥(明文)• 5,036,738 个客户服务器 IP 地址• 377,446 个内部 Jira 工单信息• 433,927 个 CRM 客户• 413 个私有 Git Repo Toggle hidden content 攻击者留下的正文: 今天,我们公开披露对 PingCAP 的入侵事件。我们掌握了完整的 TiDB Cloud 控制平面、其计费和财务系统、GCP 存储资源和 AWS 成本与计费系统,以及其 Jira、CRM、分析系统、源代码,还有一份长达四年的日志,记录了所有客户从其应用服务器 IP 地址发起的每一次产品连接。PingCAP 销售的 TiDB Cloud 是开源数据库 TiDB 的托管版本。银行、游戏工作室和电商平台将生产工作负载交给 PingCAP;PingCAP 在一个共享的多租户平台上运行这些集群,而其整个业务都建立在“这样做安全可靠”这一主张之上。下文的证据表明,事实并非如此。首先,他们似乎对自己的云服务毫无监测能力。令人遗憾的是,这在我们攻破的公司中十分常见:他们愿意投入数百万美元购买花哨的 EDR,却任由五百多个 S3 存储桶里的数据大摇大摆地流出。但这可是一家云服务提供商,他们的各项云服务AWS、GCP、Atlassian / Jira、Azure 遭到大规模、明目张胆的入侵和数据外传,他们却似乎完全无法察觉,这既骇人听闻,也极不负责任。首次外传约 8 TB 数据后,我们又持续外传了近两个月,并定期获取新增数据。我们甚至利用提交到他们自己代码仓库中的凭据「GCP 服务账号密钥和 Azure 服务主体」 搭建了一条从其控制平面数据库复制数据的通道,让他们自己的基础设施把数据送到我们手里。在这次行动的最后二十二天,即 9 月 8 日至 9 月 30 日,这条数据通道每六小时都会将 TiDB Cloud 运行核心中的每一张表 「租户、用户、API 密钥、集群凭据、变更数据流、迁移记录」重新导出并传送出去。连续导出八十八次,一次都没有被发现。最后一次导出于 9 月 30 日 06:02(UTC)进行。所导出的控制平面数据已包含在第一阶段发布的数据中。 Toggle hidden content src: https://fulcrumsec.vg/pingcap/21小时前👍1🤡1
OKHK 👀一觉醒来发生了什么 10 月 21 日23小时前一觉醒来发生了什么 10 月 21 日#Daily2026 年 10 月 20 日🌍 资讯快读1、国家数据集团成立https://www.jiemian.com/article/15213892.html2、七部门联合印发《广告产业发展“十五五”规划》https://www.jiemian.com/article/15212005.html3、苹果宣布 10 月 28 日举行发布会,将推出触控屏 MacBook Prohttps://www.jiemian.com/article/15209292.html4、身披旭日旗中国留学生已被遣返,校方称将尽快公布开除决定https://www.thepaper.cn/newsDetail_forward_342863715、多省份用户访问请求异常跳转至博彩网站,国家互联网应急中心公布调查情况https://www.thepaper.cn/newsDetail_forward_34288459👬 即刻镇小报1、发现一种很新的 P 图方式!地理杂志高级感https://m.okjike.com/originalPosts/6ad46ed0756bbb6658b817282、最近开始重看《西部世界》,才理解这部剧究竟在讨论什么https://m.okjike.com/originalPosts/6ad4632c756bbb6658b6f29a3、35 万个 AI 假扮的大爷大妈把骗子聊到崩溃https://m.okjike.com/originalPosts/6ad460f6756bbb6658b6c1a64、为什么人会在 28 到 33 岁这 5 年陷入极度挣扎痛苦焦虑拧巴中https://m.okjike.com/originalPosts/6ad4588f5fdee85d5e51c740今日即刻镇小报内容来自 @VaeenAiDesign @我的兄弟叫铁马 @莫唯书 Mark @七天可爱多 ,感谢以上即友的创作与分享。 界面新闻 国家数据集团成立 10月20日,国家数据集团有限公司在河北雄安新区成立。记者从集团获悉,该集团是一家以数据资源开发利用为主责主业的中央企业,总部位于河北雄安新区。 23小时前❤️1Daily
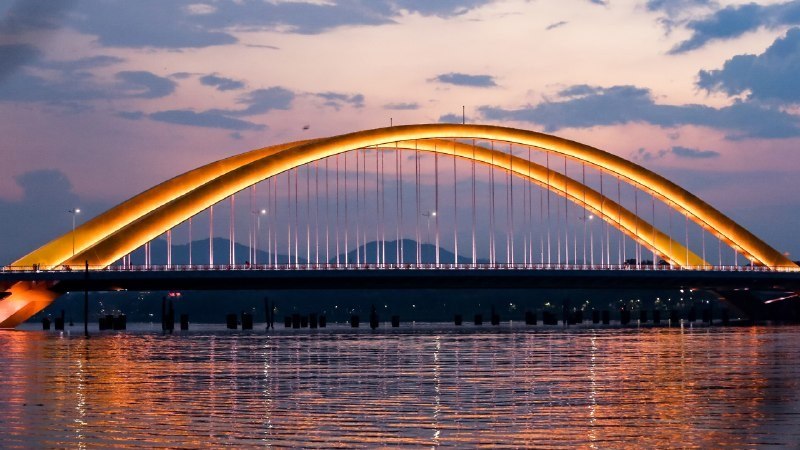
OKHK 👀🖼 飞掠河面1天前 × 🖼 飞掠河面#Bing_Wallpaper飞掠河面香江上的阮潢桥,顺化,越南 (© VU PHAM VAN/Getty Images)4K | 1080P1天前Bing_Wallpaper