OKHK 👀

  1. 韩国多家银行遭黑客攻击 疑犯或在广东

    Forwarded from 风向旗参考快讯
    韩国多家银行遭黑客攻击 疑犯或在广东

    美国网安企业CrowdStrike公开的一份分析报告显示,近期韩国多家银行遭黑客攻击的疑犯,可能为居住在广东省的26岁人员。但这只是‌根据目前情况‌作出的推测,疑犯身份尚未确定。报告指出,攻击者使用生成式AI编程工具的过程中暴露了线索,包括输入自己名字的首字母、社交平台账号、学历和居住地等个人资料。此人的账号同样出现在‌其他网络黑客攻击事件中。但报告指出,仅凭现有资讯,尚无法锁定攻击者身份。

    韩国新韩银行、KB国民银行、韩亚银行等7家金融企业,早前遭到黑客攻击,多处发现同一攻击者利用AI实施攻击的迹象。

    —— 格隆汇、香港01、韩联社

  2. DiPlay CarPlay 使用指南,聚合各个版本方便选择

    OKHK 👀
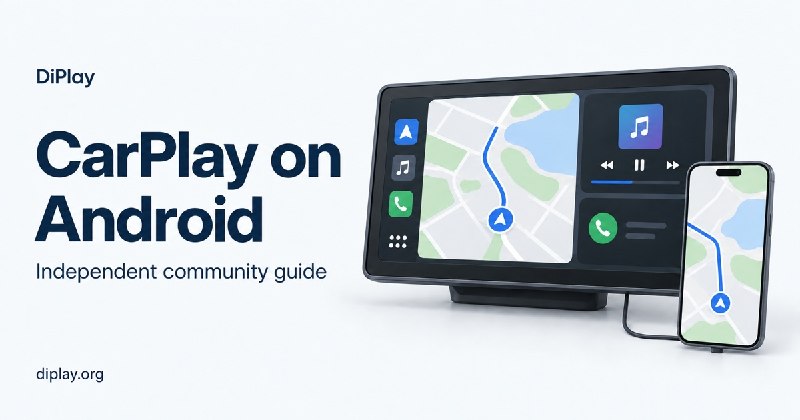
    DiPlay - 让你的车机(Android)支持 Apple CarPlay(无需额外硬件) https://github.com/shihabal3amri/DiPlay 运行在车机端的独立 Apple CarPlay 接收器应用。主要针对比亚迪(BYD)车载大屏 /DiLink 系统开发,其他车机或许能用,不保证兼容和功能完整性。 安装在比亚迪车机上后,无需额外的硬件转接盒(盒子)、无需越狱或 Mac 认证,即可实现 类似 iPhone 的有线或无线 Apple CarPlay 连接。 #Tool #Apple…
    DiPlay CarPlay 使用指南,聚合各个版本方便选择
    https://diplay.org/zh/
    对比 DiPlay 官方与第三方版本,核对 Android 车机要求,查找连接和音频问题的排查方法。

    #Apple #Android
    软件内置的证书 Apple 啥时候会出手封禁呢 DiPlay 社区指南:比亚迪及其他 Android 车机 CarPlay 兼容性、安装与故障排查

    • 👍1
  3. GetArtCraft - Adobe 全家桶开源替代

    OKHK 👀
    Photon Studio - 跨平台免费图像编辑工具,原生支持 Photoshop PSD 素材文件 https://tenzen.studio/photon/ #Image #Tool
    GetArtCraft - Adobe 全家桶开源替代
    https://getartcraft.com/apps
    https://github.com/storytold
    项目尚在初期,AI 构建

    #Tool #Image #Video #GitHub Crafting Apps: open-source creative tools

  4. 一觉醒来发生了什么 10 月 08 日

    一觉醒来发生了什么 10 月 08 日
    #Daily

    2026 年 10 月 8 日
    🌍 资讯快读
    1、国内航线燃油附加费 10 月 10 日起上调
    https://www.jiemian.com/article/15164238.html
    2、缅北电诈覆灭纪录片披露演员王星案详情:短短 4 天遭转卖 3 次
    https://www.thepaper.cn/newsDetail_forward_34208282
    3、山东青州:一座县级博物馆凭什么大放异彩?
    https://www.thepaper.cn/newsDetail_forward_34207882
    4、派拉蒙天舞完成对华纳兄弟收购
    https://www.jiemian.com/article/15163777.html
    5、美国罪犯被执行死刑失败后恢复清醒并能说话,专家:前所未有
    https://www.thepaper.cn/newsDetail_forward_34207737

    👬 即刻镇小报
    1、如何用 AI 改造传统小微企业
    https://m.okjike.com/originalPosts/6ac46b55578d9939435ec6bf
    2、创业者社群的本质,就是一场大型过家家
    https://m.okjike.com/originalPosts/6ac505ffcfb5d08b3ead4cf4
    3、已经学蒙圈了
    https://m.okjike.com/originalPosts/6ac4725ccfb5d08b3e9e9fa4
    4、松弛感的极致
    https://m.okjike.com/originalPosts/6ac486fd578d9939436182a8

    今日即刻镇小报内容来自 @Diiiii @风小海 @漆蝶 @玉伯 ,感谢以上即友的创作与分享。

  5. #Google #AI 生成内容检测工具 / SynthID 检测

    OKHK 👀
    OpenAI 的 AI 生成图片验证 https://openai.com/research/verify/ #URL #AI #Image
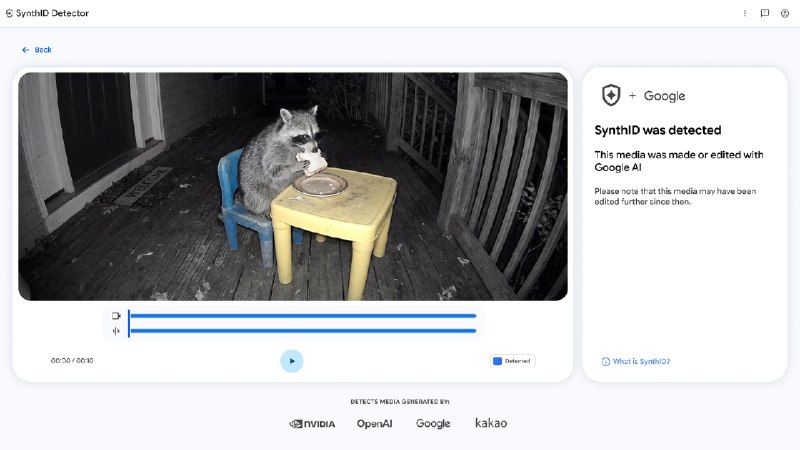
    #Google #AI 生成内容检测工具 / SynthID 检测
    https://synthid.com/ #URL
    https://blog.google/innovation-and-ai/models-and-research/google-deepmind/synth-id-ai-content/ We're making it easier to identify AI-generated content globally.

  6. Forwarded from LoopDNS资讯播报
    JetBrains 捷克子公司 JetBrains s.r.o. 2025 年出现净亏损。

    财报显示,公司全年营收约 160.08 亿捷克克朗,同比增长约 6.3%;营业利润从上一年的 20.42 亿降至 7.51 亿克朗,下降约 63%;净利润则由 24.79 亿转为亏损约 3.15 亿克朗。

    但整个 JetBrains 集团并没有亏损。JetBrains s.r.o. 只是集团旗下捷克法人,集团合并财报由荷兰母公司 JetBrains N.V. 编制。

    2025 年净亏损还受到汇率明显影响。财报披露,当年汇兑损失约 15.16 亿捷克克朗,主要与捷克克朗升值有关。暂时没有足够数据将亏损直接归因于 Cursor、Claude Code 等 AI 编程工具的竞争。

    JetBrains 官方披露的另一组经营数据则显示,2025 年公司收入同比增长 25.69%,第四季度 AI 活跃付费用户达到六位数,同比增长 240%。这组数据与捷克子公司财报口径不同,不能直接比较。

    整体来看,JetBrains 捷克主体的盈利能力确实明显承压,但目前不确定以证明 JetBrains 已因 AI 冲击陷入经营困境。

    来源:
    JetBrains s.r.o. 2025 Annual Report
    JetBrains Annual Highlights 2026
    捷克司法部商业登记

  7. WeChat Selkies - 基于 Docker 的微信 /QQ Linux 客户端

    WeChat Selkies - 基于 Docker 的微信 /QQ Linux 客户端
    https://github.com/nickrunning/wechat-selkies
    将官方微信 /QQ Linux 客户端封装在 Docker 容器中,通过 Selkies 技术实现在浏览器中直接使用微信 /QQ,无需在本地安装微信 /QQ 客户端。适用于服务器部署、远程办公等场景。

    #WeChat #Tool #GitHub #Docker #HomeLab GitHub - nickrunning/wechat-selkies: 基于Selkies的Linux网页版微信/QQ/Telegram,支持本地中文输入法,支持三方应用,支持AMD64和ARM64。

  8. httpSMS - 将 Android 手机转化为程序化 SMS 网关
    https://github.com/NdoleStudio/httpsms
    通过简单的 HTTP API 接口驱动 Android 手机发送和接收短信,解决虚拟号码受限地区的短信自动化发送与接收需求。
    端到端加密: 支持 AES-256 加密算法,密钥仅存储于手机端,确保服务器无法读取短信内容。
    Webhook 回调: 自动将 Android 手机接收到的短信转发至指定的 Webhook 回调地址。
    速率控制与过期机制: 支持配置发送频率限制,并可为消息设置有效超时时间以应对推送延迟。

    #Android #Tool #GitHub GitHub - NdoleStudio/httpsms: Send and receive SMS messages using your Android phone programmatically via a simple HTTP API

  9. android-airplay-server - 支持镜像与音视频投屏的开源 Android AirPlay 接收端

    OKHK 👀
    SideScreen - 将 Android 平板转换为 macOS 的副显示屏 https://www.sidescreen.dev/ https://github.com/tranvuongquocdat/SideScreen 将 Android 平板电脑通过 USB-C 接口或 Wi-Fi 扩展为 macOS 系统的高性能第二显示屏,解决跨设备屏幕扩展需求。 多模式连接: 支持 USB-C 直连提供超低延迟传输,或通过一次性 QR 码配对实现无线连接。 硬件加速与高刷: 基于 H.265 硬件编解码,支持…
    android-airplay-server - 支持镜像与音视频投屏的开源 Android AirPlay 接收端
    https://f-droid.org/packages/io.github.jqssun.airplay/
    https://github.com/jqssun/android-airplay-server
    基于 UxPlay 实现的开源 AirPlay 2 接收端应用,将 Android 或 Android TV 设备转变为兼容 Apple 设备的无线显示与音响设备。

    #Android #macOS #Apple #Tool #GitHub

  10. 背景:总之我之前拼车在用的claude max账号(23年注册+订阅大半年+美国大银行信用卡)拉了一个mac用户后被封了,而且封禁原因是不支持的国家,非常少见,很生气

    Forwarded from 变鱼想要美好生活
    背景:总之我之前拼车在用的claude max账号(23年注册+订阅大半年+美国大银行信用卡)拉了一个mac用户后被封了,而且封禁原因是不支持的国家,非常少见,很生气。要知道这个号体质好到一次登七八个设备十几个ip乱跳,用户横跨十几个时区都没事。于是中秋节后开始琢磨着分析claude各个应用的遥测
    一言以蔽之,我觉得 A\ 确实是在拿中国人负载均衡。因为如果它真的不想给中国人用,那基本上就没有中国人能用

    简单说一下最关键最省流的发现:

    安卓app(1.260930.20)
    以下上传都发生在从play商店下载下来,打开的一瞬间。上传目标 https://api3.siftscience.com (大陆可直连访问)。不需要登录,不需要点同意隐私政策(实际上也没这个):

    • ANDROID_ID. 系统级标记,原样上传。该值需要root才能访问和编辑,否则需要切换设备用户或恢复出厂设置。也就是说,跨账号跨卸载重装不变,基本相当于直接追踪设备
    😁
    • 真实IPv6地址。这个不是服务端收集请求的IP地址,而是扫本机网卡地址。由于IPv6不nat,你的设备网卡上是有你的公网IPv6地址的。换句话说,只要你的手机能用IPv6上网,打开app的一瞬间A\就知道你是老中了,管你是公司内网还是开了tun clash
    • SIM卡国家代码和当前注册网络运营商。不多解释。要注意的是插海外卡在国内漫游,上传的注册网络运营商依然是国内三大运营商之一
    • anthropic_device_id. 好消息,这个卸载重装app会变;坏消息,一起上传的是android_id。达里奥叔叔上传这个干什么用我暂且蒙在古里,,,

    不难发现A\的小巧思:老中没有外卡->老中下载手机app通过google play支付->老中被抓到->老中被负载均衡 😉 另外sift这个遥测可以直连,所以 GFW 不能帮你挡住。还有一些杂七杂八的,相比上面几条懒得写了。值得一提的是,抓包实测时还发现了一个遥测bug,会让检测设备是否root的部分遥测路径失效 🤣

    claude code cli(2.1.283)
    第三方api域名。也就是说,ANTHROPIC_BASE_URL的内容都和device_id(.claude.json里)一起原样上传到 api.anthropic.com,不是第三方遥测。不过如果开着ccswitch之类软件的本地代理,上传的就只有一个本地地址。该遥测可关(CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC=1或者DISABLE_GROWTHBOOK=1)
    目测不直接上传时区,比如Asia/Shanghai这些。总的来说cli其实很好反遥测

    claude desktop(MacOS 2.9939.2,未实测)
    有请第二位重量级嘉宾
    • 同样上传byok的第三方api域名,带着安装id(后面称ant-did,Mac上在~/Library/Application Support/Claude/ant-did)一起原样上传至 claude.ai 。不过desktop byok改模型名使用的话需要开本地代理,所以大概率上传的是个本地地址。如果是anyrouter这些不用改模型名的Claude中转站......考虑到之前A\会在Claude code里通过提示词标记用户是否使用前沿模型实验室url和黑名单中转站,我合理怀疑A\风控因素包括这个,并且权重不低
    • 上传遥测信息,包括且不限于TZ=Asia/Shanghai、LANG=zh_CN,同样带着ant-did。上传目标地址 o1158394.ingest.us.sentry.io (可直连访问)。除此之外还有CPU、屏幕、显卡、内存、机型、平台这些各种设备指纹

    简单总结,在mac app上使用过的claude模型中转站和当时的电脑时区,都会通过ant-did绑定在一起。如果某天忘开代理直接启动了desktop,你的ant-did就和你的大陆IP出口一起送到 sentry 的服务器上。达里奥这小子阴的很,知道GFW能拦住自己遥测就摇了俩帮手 😁 假如A\或者snetry的服务器存的时间够长,可以轻松秋后算账。

    先写这些吧。后面可能还会分析ios app,解密ipa dump完放好几天了。完整的分析报告见 https://github.com/B1anYu/claude-telemetry-audit(施工中,有可能删库/重新上传)。ai slop比较严重(因为我写不过来这么复杂的报告、、、),强烈建议agent辅助阅读。出于一些考虑,仓库ignore了逆向的源码。我在agents.md里写了复现指引,如果发现不能复现和报告口径一致的源码,尽管私聊。