OKHK 👀


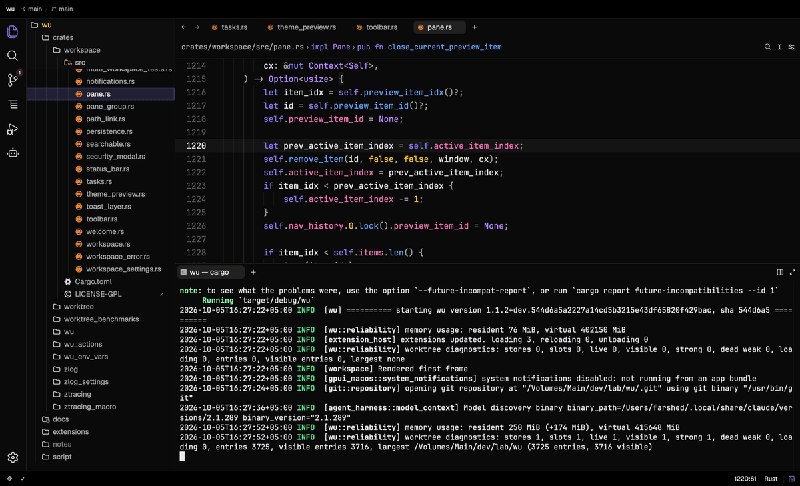
一些API 调试工具,某种程度上这类 GUI 都是给古法编程的人类使用的,而现在这些工具又搞 CLI 给 Agent,但感觉多此一举:毕竟 AI Agent 直接用curl+jq可不要太熟练https://github.com/mountain-loop/yaak
#Tool #DevOps #GitHub
https://github.com/scalar/scalar
https://github.com/usebruno/bruno
https://github.com/httpie/desktop
https://github.com/hoppscotch/hoppscotch
https://github.com/flawiddsouza/Restfox
HP Chromebook x2 11(Google Coachz / SC7180,骁龙 7c)的 原生 iPadOS 移植实验。
https://fxtwitter.com/HoshinoYumeka2/status/2117968652524040471
https://github.com/chiba233/Trogdor-ipadOS
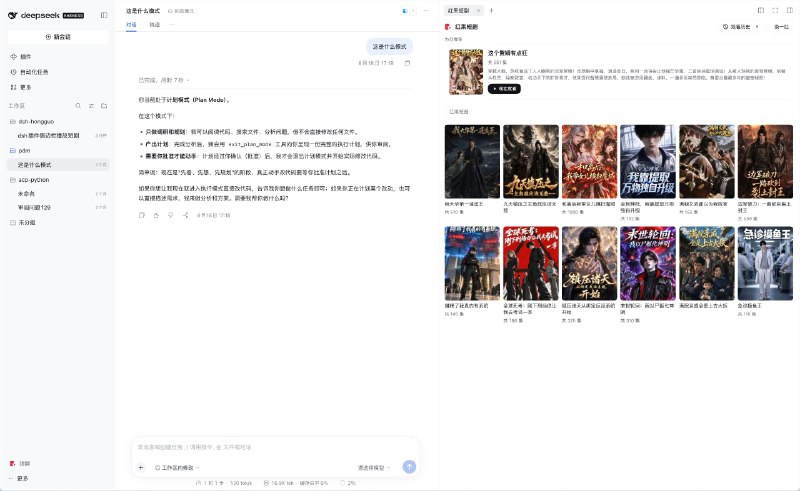
dsh-hongguo - DeepSeek Harness 红果短剧摸鱼插件一个 DSH 插件,在右侧边栏里播一部短剧,Agent 干活的时候提示你把它调出来。数据来自 openhongguo(第三方短剧平台的非官方 SDK,匿名设备、无需登录)。
https://fxtwitter.com/frostming90/status/2118135104547782867
https://github.com/frostming/dsh-hongguo
#Video #GitHub
cloudflare/nimbus - 基于 Astro 的文档构建工具,给人类 HTML 网页 / 给 AI Agent Markdown 文本
https://nimbus-docs.com/
https://github.com/cloudflare/nimbus
#Cloudflare #Doc #Tool #GitHub
一觉醒来发生了什么 11 月 05 日
#Daily
2026 年 11 月 5 日
🌍 资讯快读
1、三千余名艺人信息被泄露,央媒起底追星背后黑产
https://www.thepaper.cn/newsDetail_forward_34403864
2、湖南长沙岳麓区查处两处非法辅助生殖地下窝点,抓获 21 人
https://www.thepaper.cn/newsDetail_forward_34402999
3、四川正式消除血吸虫病
https://www.jiemian.com/article/15293083.html
4、“女硕士走失十余年遭性侵”案一审宣判,两被告人分别获刑 10 年和 12 年
https://www.jiemian.com/article/15292037.html
5、特朗普:美国没有立即打击伊朗的计划
https://www.jiemian.com/article/15289773.html
👬 即刻镇小报
1、特别愿意努力,却不愿意付出代价。
https://m.okjike.com/originalPosts/6aeac28a38389f5993ca7f7a
2、我们无法不佩服聪明的人
https://m.okjike.com/originalPosts/6ae7ede3136b2761c697ac97
3、当一个有血有肉、不被任何 KPI 定义的正常人,本身就是一种奢侈。
https://m.okjike.com/originalPosts/6ae80a357dba8f389fe68c18
4、分享最近我高频用的 10 个好产品
https://m.okjike.com/originalPosts/6aead4fb38389f5993cc77ff
今日即刻镇小报内容来自 @携隐 Melody @姬无为 @莫唯书 Mark @空格.space ,感谢以上即友的创作与分享。
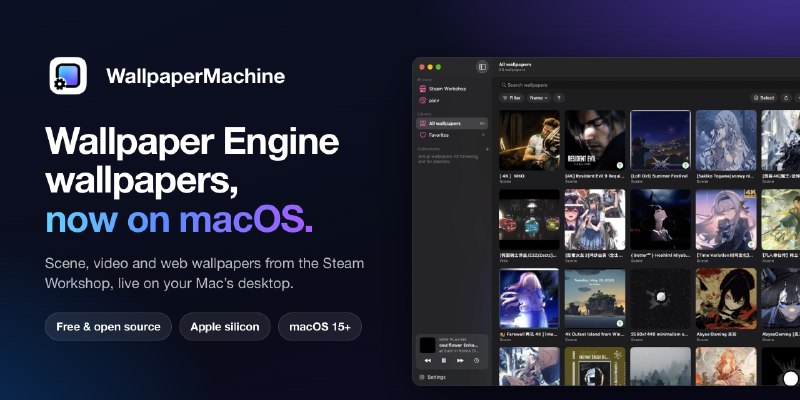
Wallpaper Engine 壁纸 macOS 客户端
可从 Steam 创意工坊获取 Wallpaper Engine 的场景、视频和网页壁纸
https://github.com/MMFoundation/WallpaperMachine
#macOS #Image #GitHub
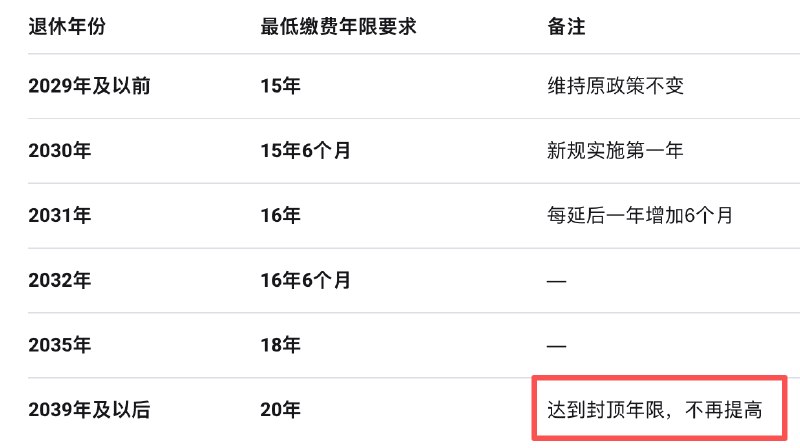
从 2030 年 1 月 1 日起,职工按月领取基本养老金的最低缴费年限由十五年逐步提高至二十年,每年提高六个月

Based on everything you know about me, roast and don’t hold back. Say it in Chinese slung just like this, but add way more Chinese swear words 根据过往对话回答我
source平时唯唯诺诺,用了这个给我一顿“输出”
via 清浅 萧
via 匿名


币安称黑客通过虚假工作面试入侵工程师笔记本电脑
#安全
币安官方博客披露了黑客如何窃取价值 63 亿美元加密货币的初步调查报告。报告称,攻击始于今年六月: 2026 年 6 月——供应链攻击。钱包开发运维团队的工程师 A 为安装一款热门 AI 编程工具,通过搜索引擎查找并下载了一个遭篡改的 Homebrew 安装程序。我们的安全团队主动检测到了这一异常,更换了该设备,同时轮换了所有相关凭证。尽管如此,工程师 A 的岗位信息,以及其钱包基础设施团队中的相关同事信息,仍已暴露给攻击者。
9月——社会工程攻击。软件工程师 B 通过一个正规的求职平台,收到了一名冒充项目总监人员的联系。工程师B在该平台上的个人资料中提及了自己在币安的工作经历。对方以项目总监的身份安排了第一轮面试,由一名人力资源代表参与;随后又安排了第二轮面试,面试者自称是该虚构公司的 CEO。
在第一轮面试中,冒充人力资源代表的人员与工程师B进行了实时视频面试。为了建立信任,面试者还向工程师B分享了自己的社交媒体账号,其平台帐号有个人生活照片和视频。这种方式比以往的社会工程攻击手段更复杂,也更具欺骗性。
第二轮面试通过一款热门社交聊天应用进行。面试接近尾声时,工程师B被要求将一份含代码仓库的“作业”下载到工作电脑中。该代码仓库包含恶意代码,在安装过程中便会执行,进而触发了一系列未经授权的操作。
该恶意软件采用了复杂的代码混淆和规避检测技术,包括用恶意版本替换某个正规开发工具组件,以执行命令并与攻击者控制的外部服务器建立通信。当时,终端安全防护工具未能检测到这一零日恶意软件。攻击者还采取了隐藏恶意行为、清除入侵痕迹等措施,进一步增加了检测和后续调查的难度。
10 月 20 日——利用内部 AI 工具作为攻击跳板。攻击者利用遭入侵的工程师 B 的电脑,通过内部 AI 工具控制了钱包开发运维工程师 A,以及另一名钱包软件工程师 C 的设备。攻击者很快发现,工程师 A 的电脑上存有一个具有容器部署权限的令牌。
10 月 30 日——渗透钱包签名操作。10 月 30 日 01:15 至 03:56(东八区时间)期间,攻击者登录了软件工程师 C 的电脑,使用从工程师 A 处窃取的凭证部署了一个容器,并执行恶意脚本,进而发起此次攻击。
https://www.binance.com/zh-CN/blog/%E7%A4%BE%E5%8C%BA/3229153443759566763