OKHK 👀GitHub Action 这定时执行抽风了😂,开始没执行,等我手动触发执行成功一次后,这不在计划时间点又突然就执行了🤡11:11 · 2024年9月28日 · 周六 OKHK 👀 Photo GitHub Action 这定时执行抽风了😂,开始没执行,等我手动触发执行成功一次后,这不在计划时间点又突然就执行了🤡11:11 · 2024年9月28日 · 周六
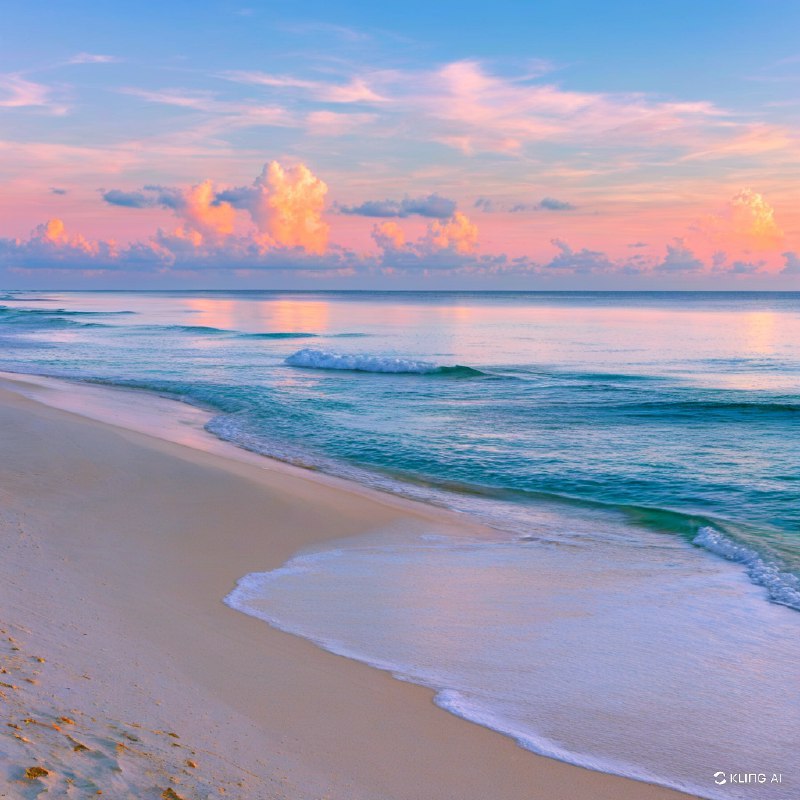
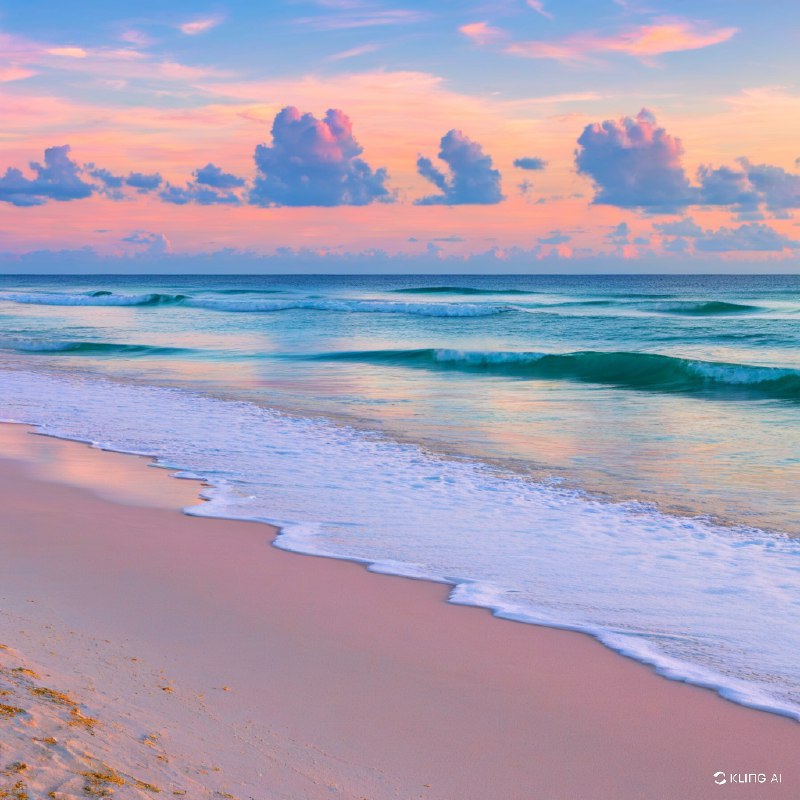
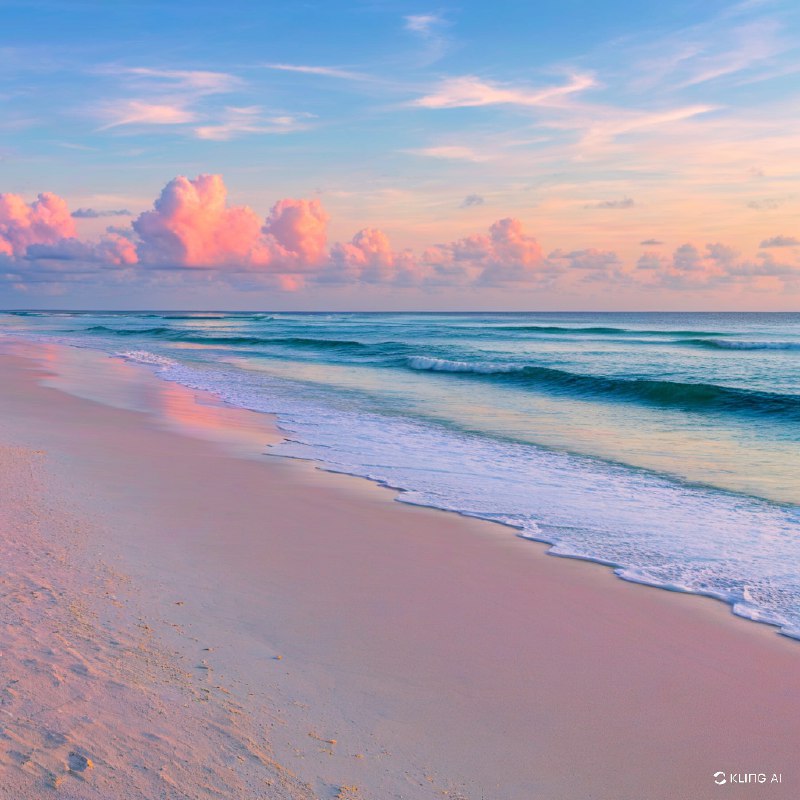
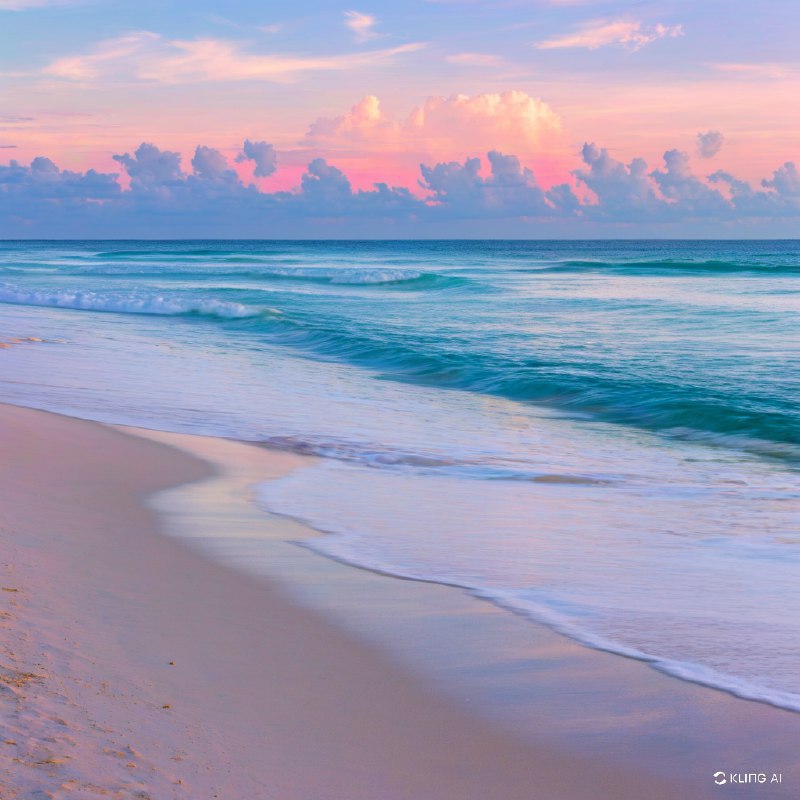
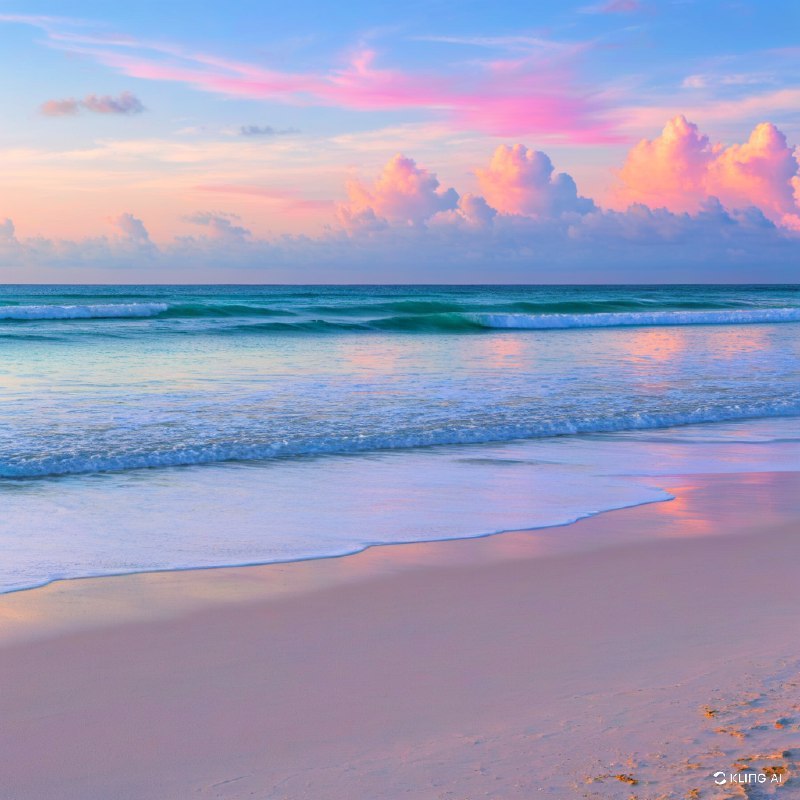
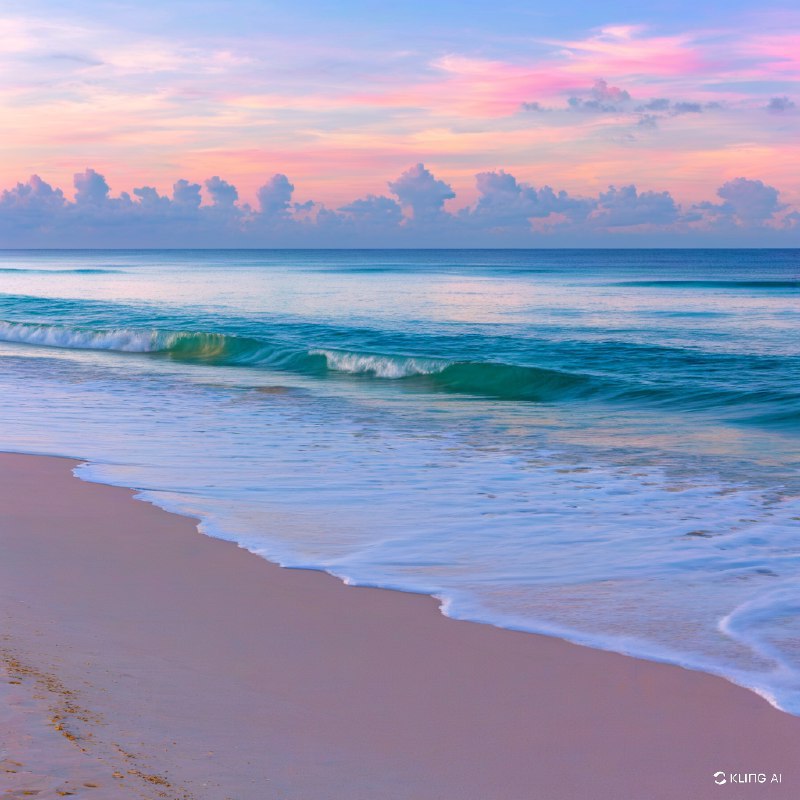
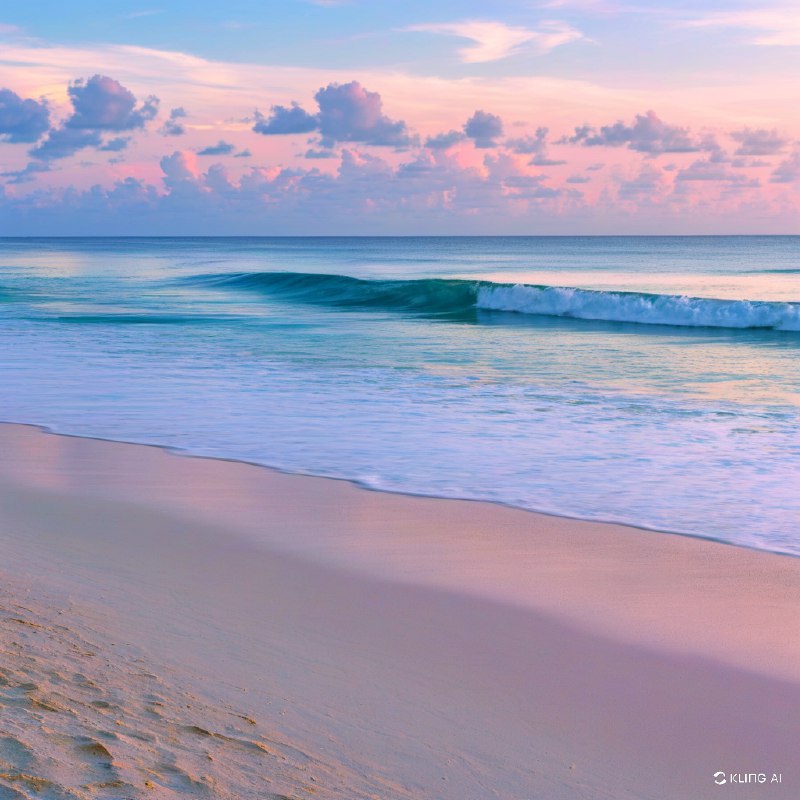
OKHK 👀佛罗里达州海湾群岛国家海岸,日出时分的宁静海滩,天空中柔和的粉色和橙色倒映在水面上,轻柔的海浪拍打着沙滩,蓬松的云朵在头顶飘荡,宁静祥和的氛围09:56 · 2024年9月28日 · 周六 × × × × 佛罗里达州海湾群岛国家海岸,日出时分的宁静海滩,天空中柔和的粉色和橙色倒映在水面上,轻柔的海浪拍打着沙滩,蓬松的云朵在头顶飘荡,宁静祥和的氛围。09:56 · 2024年9月28日 · 周六👍1
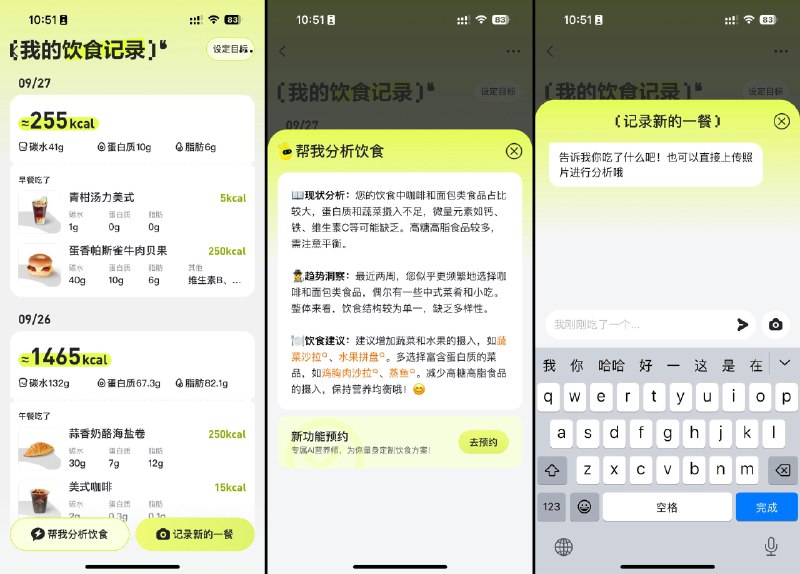
OKHK 👀09:26 · 2024年9月28日 · 周六https://fxtwitter.com/liseami1/status/1839499920849453057 FxTwitter / FixupX 赵纯想 (@liseami1) 来自美团的降维打击。大约6月和他们分享了一些心得,然后祈求式地问了一下能否让用户将美团数据倒入胃之书,实现人生食单的收录。无果🥺。咱们独立开发者还是不要做梦,做着做着人家直接发射东风51洲际巡航导弹,现在这个功能日活跃几十万。 09:26 · 2024年9月28日 · 周六
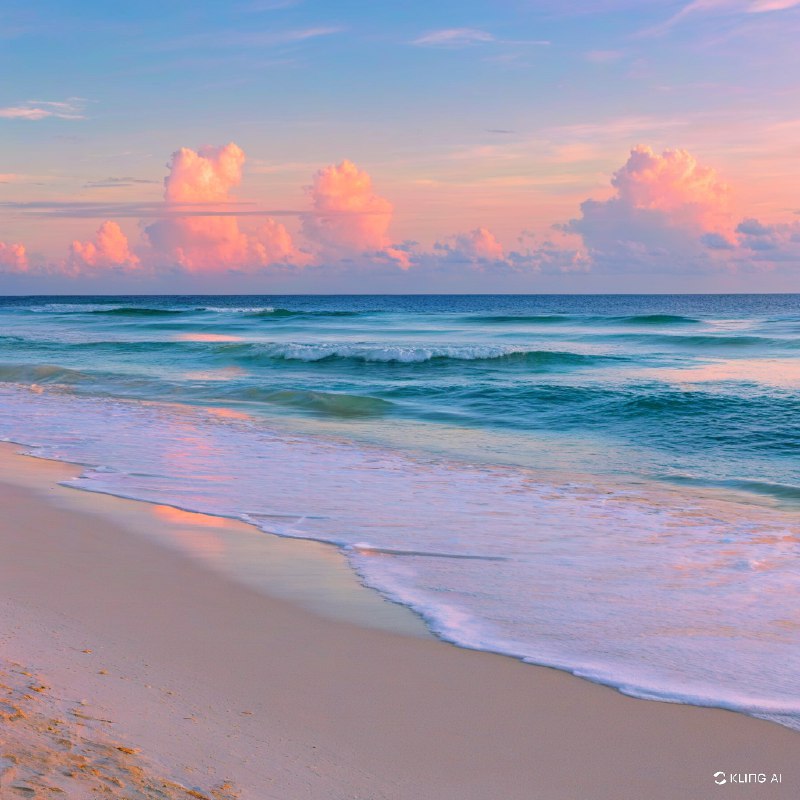
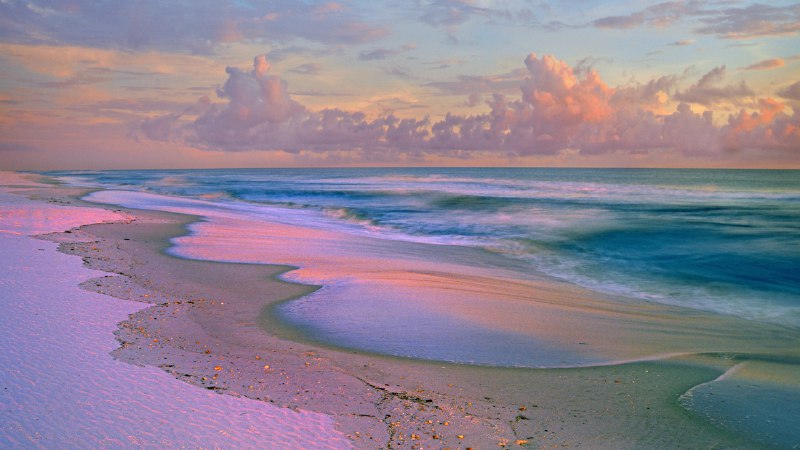
OKHK 👀AI 复刻 Bing 每日壁纸,效果似乎还不错🐶09:20 · 2024年9月28日 · 周六 OKHK 👀 Photo AI 复刻 Bing 每日壁纸,效果似乎还不错🐶09:20 · 2024年9月28日 · 周六
OKHK 👀宁静海滩上的日出、柔和的天空、平静的海浪、柔和的粉色和紫色色调、轻柔的云朵、宁静的氛围、和平的海岸线09:05 · 2024年9月28日 · 周六 × × × × 宁静海滩上的日出、柔和的天空、平静的海浪、柔和的粉色和紫色色调、轻柔的云朵、宁静的氛围、和平的海岸线09:05 · 2024年9月28日 · 周六
OKHK 👀海湾群岛的光芒08:11 · 2024年9月28日 · 周六 × 海湾群岛的光芒日出时的海滩,海湾岛国家海岸,佛罗里达,美国 (© Tim Fitzharris/Minden Pictures)原图:https://www.bing.com/th?id=OHR.FloridaSeashore_ZH-CN4671838639_UHD.jpg08:11 · 2024年9月28日 · 周六
OKHK 👀联通官网活动01:06 · 2024年9月28日 · 周六联通官网活动输入手机号码(非联通也可)就可以抽奖,有机会获取(或许用不上的)会员,中奖率似乎还行https://txwk.10010.com/wkpen/view/579336Df32.html01:06 · 2024年9月28日 · 周六
OKHK 👀#GitHub23:31 · 2024年9月27日 · 周五#GitHubMemospot - Memos 桌面版Memos 是一个轻量级隐私优先笔记应用借助 Memos 桌面版本用户可以在直接在本机使用 Memos,而无需 Docker部署,且数据可在不同平台间无缝迁移。https://github.com/memospot/memospot/releases GitHub Releases · memospot/memospot Memospot is a self-contained desktop version of Memos -a privacy-first, lightweight note-taking service. - memospot/memospot 23:31 · 2024年9月27日 · 周五GitHub
OKHK 👀🤣Linux 打印服务的漏洞,影响范围应该没之前那么大,(像国内一众信创桌面换皮Linux系统是要处理的吧14:30 · 2024年9月27日 · 周五 OKHK 👀 CVE-2024-47176:cups-browsed<= 2.0.1,绑定在 UDP INADDR_ANY:631 上信任来自任何来源的数据包并触发 Get-Printer-Attributes 对攻击者控制的 URL 的 IPP 打印请求。 CVE-2024-47076:libcupsfilters <= 2.1b1,cfGetPrinterAttributes5 未验证或清理从 IPP 服务器返回的 IPP 属性,从而向 CUPS 系统的其余部分提供攻击者控制的数据。 CVE-2024-47175:libppd… 🤣Linux 打印服务的漏洞,影响范围应该没之前那么大,(像国内一众信创桌面换皮Linux系统是要处理的吧和一般服务器上的 Linux 系统关系不大,可以通过如下命令查看是否存在相关服务whereis cups whereis cups-browsed14:30 · 2024年9月27日 · 周五
OKHK 👀CVE-2024-47176:cups-browsed<= 2.0.1,绑定在 UDP INADDR_ANY:631 上信任来自任何来源的数据包并触发 Get-Printer-Attributes 对攻击者控制的 URL 的 IPP 打印请求14:25 · 2024年9月27日 · 周五 蓝点网订阅频道 #安全资讯 几乎所有 Linux 发行版都存在严重的远程代码执行漏洞,漏洞评分高达 9.9/10 分。 目前只知道该漏洞可以被用来无需身份验证远程执行代码,具体 CVE 编号尚未分配,并且两周后漏洞被披露时是否有可用的安全补丁都是个问题。 查看全文:https://ourl.co/105973 CVE-2024-47176:cups-browsed<= 2.0.1,绑定在 UDP INADDR_ANY:631 上信任来自任何来源的数据包并触发 Get-Printer-Attributes 对攻击者控制的 URL 的 IPP 打印请求。CVE-2024-47076:libcupsfilters <= 2.1b1,cfGetPrinterAttributes5 未验证或清理从 IPP 服务器返回的 IPP 属性,从而向 CUPS 系统的其余部分提供攻击者控制的数据。CVE-2024-47175:libppd <= 2.1b1,ppdCreatePPDFromIPP2 在将 IPP 属性写入到临时 PPD 文件时不会验证或清理,从而导致在生成的 PDD 中注入攻击者控制的数据。CVE-2024-47177:cups-filters <= 2.0.1,foomatic-rip 允许通过 PPD 参数执行任意命令 FoomaticRIPCommandLine有直接参与 CUPS 项目的开发者称:从一般的安全角度来看,如今整个 Linux 系统只是一个无休止、无可救药的安全漏洞大杂烩,等待着被利用。14:25 · 2024年9月27日 · 周五
OKHK 👀一个好团队12:12 · 2024年9月27日 · 周五一个好团队https://sunng.info/blog/yi-ge-hao-tuan-dui.htmlhttps://telegra.ph/%E4%B8%80%E4%B8%AA%E5%A5%BD%E5%9B%A2%E9%98%9F-09-27#Doc Telegraph 一个好团队 来源:https://sunng.info/blog/yi-ge-hao-tuan-dui.html 什么是好团队是个非常抽象的问题,尤其是身在其中遇到问题,更需要一个标尺 来度量,才能让理性战胜一时的冲动。结合着过去一段时间的所见所闻所感,大 致对自己比较向往的“好团队”有了一个结构化的定义。能力,流程, 信任和士气,是我想到的四个关键词。 能力 要解释好团队,又提出一个更宽泛的概念,能力。能力本身分很多层面,体现出 来也有很多表征。不过在这个上下文里,我打算只选一个最终的体现,就是 应变的能力,能随… 12:12 · 2024年9月27日 · 周五Doc
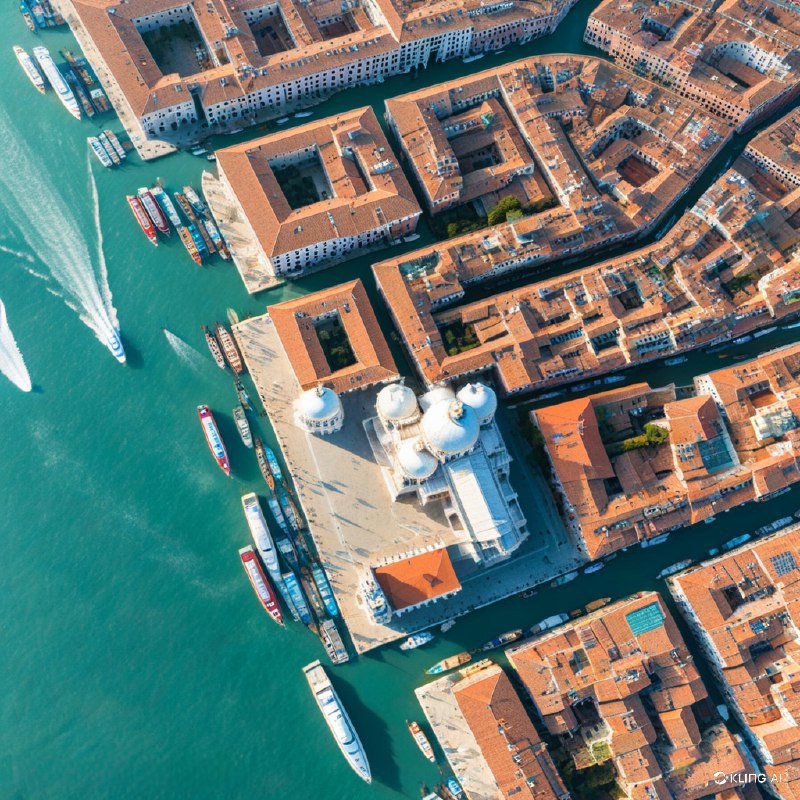
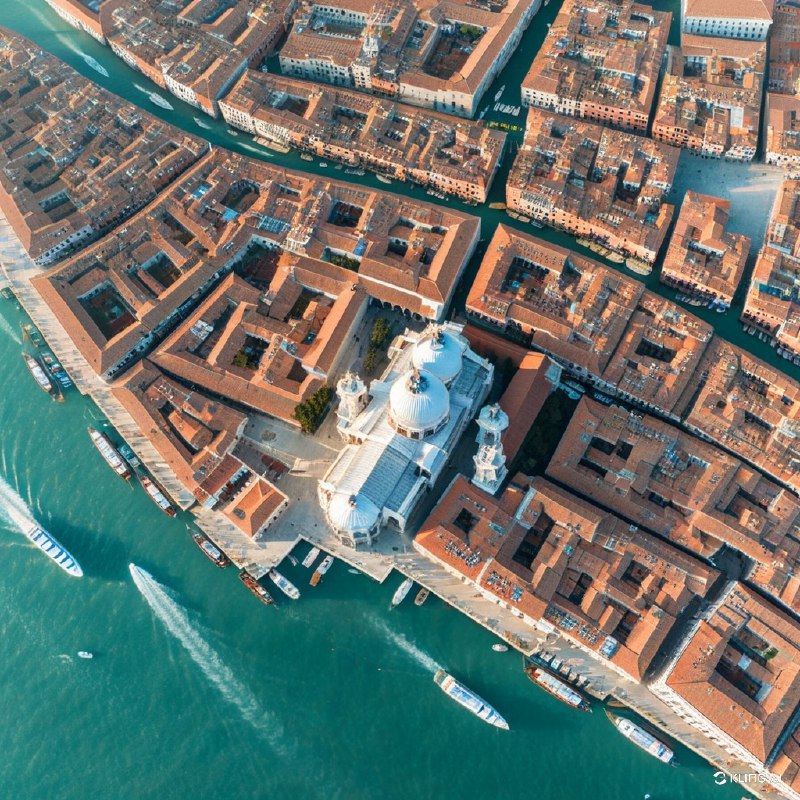
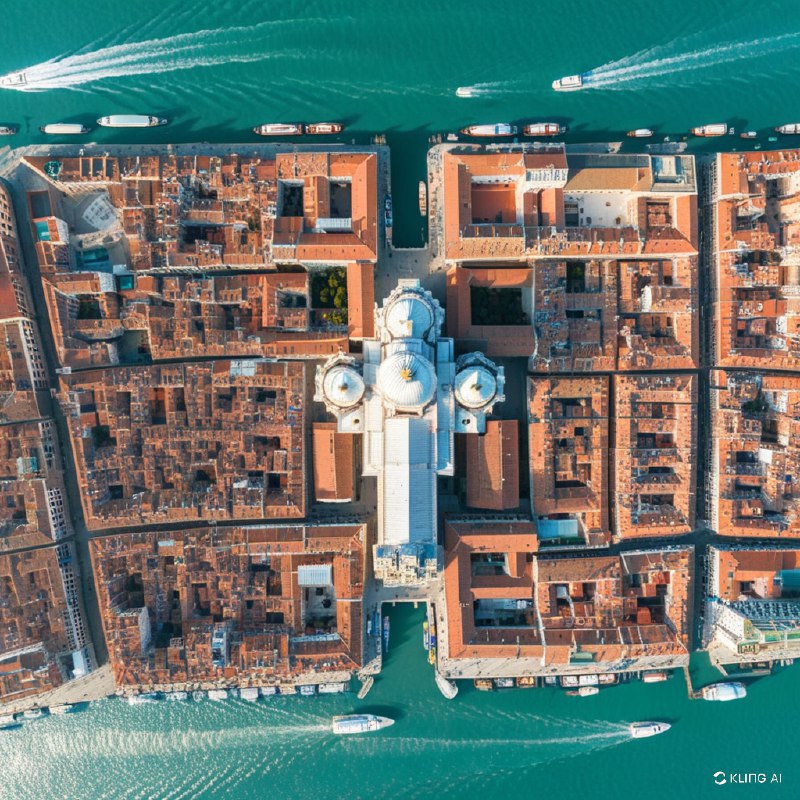
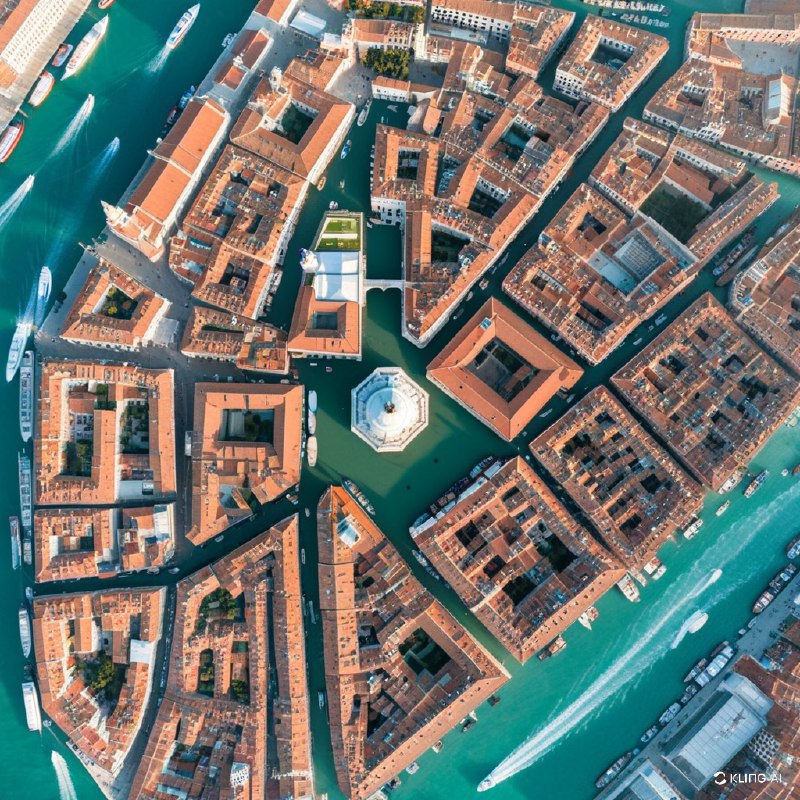
OKHK 👀从空中俯瞰威尼斯三角形地段,大运河、生机勃勃的陶土屋顶、突出的白顶教堂、水上贡多拉以及熙熙攘攘、五彩缤纷的城市景观尽收眼底08:56 · 2024年9月27日 · 周五 × × × × 从空中俯瞰威尼斯三角形地段,大运河、生机勃勃的陶土屋顶、突出的白顶教堂、水上贡多拉以及熙熙攘攘、五彩缤纷的城市景观尽收眼底。08:56 · 2024年9月27日 · 周五