OKHK 👀

  1. 网信部门对快手平台依法作出处罚

    OKHK 👀
    快手变快播 说是 https://weibo.com/1789681642/5246814288612119
    网信部门对快手平台依法作出处罚
    北京市互联网信息办公室依法对快手平台未履行网络安全义务、未及时处置违法信息的行为作出处罚,责令整改并处警告、1.191亿元罚款。

  2. 哥,你平常不都是黄金 白银 股票 期权 数字游民 Web3 加密货币 大饼 二饼 PayPal/Stripe收款 VPS 域名 Cloudflare DTV 港卡开户 美股开户 港股打新 Claude Code ClawdBot 吗?

    哥,你平常不都是黄金 白银 股票 期权 数字游民 Web3 加密货币 大饼 二饼 PayPal/Stripe收款 VPS 域名 Cloudflare DTV 港卡开户 美股开户 港股打新 Claude Code ClawdBot 吗?

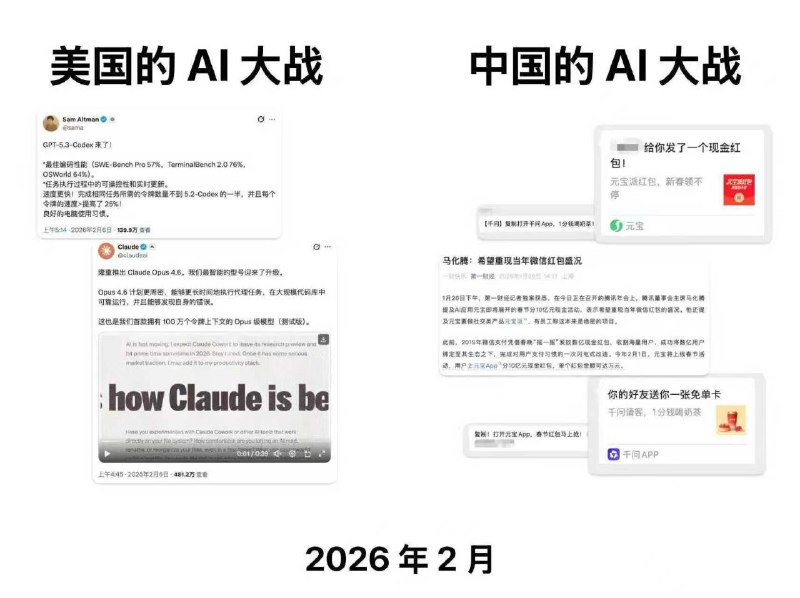
    怎么这几天开始不是元宝领红包就是千问免费喝奶茶了?😁

  3. 迅雷被曝劫持下载内容:官方 ISO 镜像被替换为捆绑软件的第三方版本

    迅雷被曝劫持下载内容:官方 ISO 镜像被替换为捆绑软件的第三方版本

    近日,有 B 站网友 @GTX690战术核显卡导弹 发布视频称,在使用 迅雷 下载 Windows 10 等系统 ISO 镜像时,实际获得的文件并非微软官方原版,而是被自动替换为第三方封装镜像,内含大量预装和捆绑软件。

    测试显示,迅雷并未校验具体下载源地址,而是仅根据文件名进行识别和替换。即便原始下载链接不存在,迅雷仍可向用户提供所谓的“替代文件”。被替换的镜像中默认捆绑安装 360 浏览器、双核浏览器、WPS、QQ 游戏、夸克等软件,部分浏览器还被锁定广告导航页面。

    在下载界面中,这类被替换文件通常被标注为“AI 增强版”,但该提示并不明显,普通用户难以据此判断异常。由于文件并非来自原始发布方,其哈希值与官方镜像必然不一致,只有在用户主动校验校验值时才能发现问题。

    安全人士指出,这种行为已不属于简单的“加速优化”,而是对用户下载内容的实质性劫持。在无法确认第三方封装镜像安全性的情况下进行替换,可能带来系统安全、隐私及供应链风险。

    事件引发用户对下载工具可信度的担忧,也再次凸显下载系统镜像后进行哈希校验的重要性。截至目前,迅雷方面尚未就相关指控作出公开回应。

  4. awesome-xx 系列

    OKHK 👀
    更新: OpenClaw,🤣 AI Bot 就以改名为本 https://openclaw.ai
    awesome-xx 系列
    https://github.com/VoltAgent/awesome-openclaw-skills

    • 👀1
  5. OKHK 👀
    更新: OpenClaw,🤣 AI Bot 就以改名为本 https://openclaw.ai
    https://github.com/justlovemaki/OpenClaw-Docker-CN-IM

  6. 习近平特朗普2月4日通电话

    Forwarded from 竹新社
    习近平特朗普2月4日通电话。双方讨论了经贸、军事、台湾、俄乌、伊朗、中国购买油气、飞机发动机交付等问题。
    中方增加购买美国农产品:这个季度买二千万吨大豆,下个季度买二千五百万吨大豆。习近平说,中方言必信,行必果,说到做到,新一年愿多办一些大事、好事。
    习近平要求美方务必慎重处理对台军售,特朗普表示重视中方关切,愿在自己任内保持美中关系良好稳定。
    特朗普期待4月访华,认为和习主席的关系极好,相信自己未来三年将取得更多正面结果。
    (新华社,特朗普)

  7. JavaScript 版 BitWarden 兼容服务端实现,可部署在 #Cloudflare Worker 上

    OKHK 👀
    https://github.com/qaz741wsd856/warden-worker
    JavaScript 版 BitWarden 兼容服务端实现,可部署在 #Cloudflare Worker 上
    https://github.com/shuaiplus/NodeWarden

    https://www.nodeseek.com/post-606589-1

  8. AxonHub - All-in-one AI 开发平台

    OKHK 👀
    Sub2API-CRS2 一站式开源中转服务,让 Claude、Openai 、Gemini、Antigravity订阅统一接入,支持拼车共享,更高效分摊成本,原生工具无缝使用。 https://github.com/Wei-Shaw/sub2api #AI #Tool #GitHub
    AxonHub - All-in-one AI 开发平台
    AI 网关,让你无需改动一行代码即可切换模型供应商
    https://github.com/looplj/axonhub
    #AI #Tool #GitHub GitHub - looplj/axonhub: ⚡️ Open-source AI Gateway — Use any SDK to call 100+ LLMs. Built-in failover, load balancing, cost control…

  9. Sub2API-CRS2 一站式开源中转服务,让 Claude、Openai 、Gemini、Antigravity订阅统一接入,支持拼车共享,更高效分摊成本,原生工具无缝使用

    OKHK 👀
    llm-mux - 开源 AI 网关项目 https://github.com/nghyane/llm-mux 将 Claude、Gemini 等订阅服务转换为标准的 LLM API 接口。通过 OAuth 登录,无需 API Key,支持多种提供商和 API 格式,提供多账户负载均衡。 #AI #Tool #GitHub #Golang
    Sub2API-CRS2 一站式开源中转服务,让 Claude、Openai 、Gemini、Antigravity订阅统一接入,支持拼车共享,更高效分摊成本,原生工具无缝使用。
    https://github.com/Wei-Shaw/sub2api #AI #Tool #GitHub GitHub - Wei-Shaw/sub2api: Sub2API 一站式开源中转服务,让 Claude、Openai 、Gemini、Grok订阅统一接入,支持拼车共享,更高效分摊成本,原生工具无缝使用。

  10. llm-mux - 开源 AI 网关项目

    llm-mux - 开源 AI 网关项目

    https://github.com/nghyane/llm-mux

    将 Claude、Gemini 等订阅服务转换为标准的 LLM API 接口。通过 OAuth 登录,无需 API Key,支持多种提供商和 API 格式,提供多账户负载均衡。

    #AI #Tool #GitHub #Golang GitHub - nghyane/launchdock: Use Claude and GPT through one local gateway with OpenAI-compatible and Claude-native APIs.

  11. OKHK 👀
    Claude Cowork 的开源替代实现真是 “勃勃生机,万物竞发” #AI https://github.com/ComposioHQ/open-claude-cowork https://github.com/different-ai/openwork https://github.com/multica-ai/multica https://github.com/DevAgentForge/Claude-Cowork https://github.com/accomplish-ai/openwork
    https://github.com/anthropics/knowledge-work-plugins GitHub - anthropics/knowledge-work-plugins: Open source repository of plugins primarily intended for knowledge workers to use in…

  12. 公安部发布《网络犯罪防治法(征求意见稿)》

    Forwarded from Solidot 纯净版
    公安部发布《网络犯罪防治法(征求意见稿)》
    #长城

    公安部发布《网络犯罪防治法(征求意见稿)》,意见反馈截止时间 2026 年 3 月 2 日。根据《征求意见稿》:第十五条 任何个人和组织制作、销售、提供具有下列功能的设备、软件、工具、服务的,应当到公安机关、电信等主管部门备案,并登记购买者、使用者的真实身份信息:
    (一)具有批量控制网络账号、上网线路、智能终端等功能的;
    (二)具有网络虚拟定位功能的;
    (三)具有侵入、控制计算机信息系统功能的;
    (四)其他由省级以上公安机关会同电信等主管部门认定的,可能被大量用于网络违法犯罪的设备、软件、工具、服务。
    第二十四条 任何个人和组织不得违反国家有关规定,实施网络产品安全漏洞发现、收集、发布等违法犯罪活动,或者散布、传播重要信息系统的设计方案、网络拓扑、核心源代码等可能危害网络安全的信息。
    第二十五条 未经省级以上网信部门、公安机关批准或者行业主管部门、运营者授权,任何个人、组织不得对网络安全等级保护第三级(含)以上的网络开展网络安全漏洞探测、渗透性测试等可能影响网络安全的活动。
    未经设区的市级以上网信部门、公安机关批准或者行业主管部门、运营者授权,任何个人、组织不得对网络安全等级保护第二级(含)以下的网络开展网络安全漏洞探测、渗透性测试等可能影响网络安全的活动。
    依法或者经批准、授权开展的,应当在活动实施五个工作日前向县级以上公安机关报告。法律、行政法规另有规定的,从其规定。

    https://www.mps.gov.cn/n2254536/n4904355/c10386242/content.html

  13. OKHK 👀
    飞牛 OS 疑似 0day 漏洞,许多用户设备遭到攻击,请尽快检查设备或暂停使用 https://www.v2ex.com/t/1189672
    https://v2ex.com/t/1190343