OKHK 👀

  1. 一觉醒来发生了什么 10 月 10 日

    一觉醒来发生了什么 10 月 10 日
    #Daily

    2026 年 10 月 10 日
    🌍 资讯快读
    1、懂车帝回应内部整顿传闻:相关页面信息均为谣言
    https://www.jiemian.com/article/15173167.html
    2、苹果据悉因需求疲软削减 iPhone 18 Pro 订单
    https://www.jiemian.com/article/15171793.html
    3、《山花烂漫时》等获“飞天奖”优秀电视剧奖
    https://www.jiemian.com/article/15173976.html
    4、医院接诊多例“汞超标”患儿,涉事银鳕鱼产品已不再标注“儿童装”
    https://www.thepaper.cn/newsDetail_forward_34214381
    5、英国欲与德国共同研发新型战机
    https://www.jiemian.com/article/15173690.html

    👬 即刻镇小报
    1、独库公路巴音布鲁克路段的秋天
    https://m.okjike.com/originalPosts/6ac84880cfb5d08b3e03c19e
    2、打车发现司机在后排挂了一串甜点捏捏
    https://m.okjike.com/originalPosts/6ac73ff0141b85b2921d5870
    3、发布一个实用 skill,叫「播客转文章」
    https://m.okjike.com/originalPosts/6ac63666141b85b29201acd7
    4、外在审美包括了美学认知、逻辑认知、自我认知、甚至包括用词
    https://m.okjike.com/originalPosts/6ac4cb23bd0563695b56b649

    今日即刻镇小报内容来自 @十月河床 @雨白 Rosie @橘 AI @42 修养版 ,感谢以上即友的创作与分享。
  2. ️ ◉ CF-Workers-TGProxy — 面向 Cloudflare Workers 的 Telegram Web/MTProto (KWS) 代理中继

    Forwarded from Notif 💬
    ️ ◉ CF-Workers-TGProxy — 面向 Cloudflare Workers 的 Telegram Web/MTProto (KWS) 代理中继

    🥇 与依赖独立 MTProxy / middle proxy 后端的传统 web-proxy不同,这份代码不再中转去一台自己的服务器,而是把客户端 MTProto 传输层在 Worker 内解出后重新封层,直接拨 Telegram 官方的 Web K 通道(kws*.web.telegram.org)。
    🥈 没有 Durable Object:每条 Telegram 流拆成独立 lane WebSocket,各自背压、各自排队,整条会话不再被钉死在单线程对象上。
    🥉 传输面只落一层 obfuscation(AES-CTR)重签,内层 MTProto 载荷端到端透传、Worker 不接触;上下行小包分别按 20KB / 32KB 聚合,把高频小 frame 压成更少的实际写入。

    补充几点:

    - 32KB 是下行聚合上限,不是"必须攒满才发"
    - 20KB 是上行合包目标,1ms 是下行观察窗
    - 单会话最多 128 条 lane;单 lane 8MB / 1024 条,整会话 32MB / 16384 条


    重点突破∶
    ✨ 把 Free Plan 下 Workers 的 Telegram 代理做到不断流:KWS 转换 + lanes 复用,TG下载大文件不断流、不掉速。✨

    🔗 项目地址:CF-Workers-TGProxy GitHub - ToiCF/CF-Workers-TGProxy: 基于 Cloudflare Workers 的 Telegram Web/MTProto WebSocket 代理中继,支持 bridge 鉴权、bootstrap/session 令牌、多…

    • 👎1
  3. Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件

    Forwarded from Telegram Info 中文
    Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件

    如何保护自己:
    • 不要继续使用低于 7.2.9 的版本——请立即更新客户端。如果你使用的是非官方客户端,在相关更新发布之前,请暂时切换到官方客户端。

    下载: 
    • Windows/macOS/Linux:官方网站或 GitHub 
    • Windows:Microsoft Store 
    • macOS:App Store 
    • Linux:Flathub、Snapcraft

    给旧版客户端用户的建议:

    • 链接可能存在危险:点击任何链接时,都要仔细阅读弹出的窗口。如果 Telegram 显示的链接结构异常(例如以 tg:// 开头),请不要继续访问。

    • 不要在未设置本地锁定码的情况下使用客户端:启用锁定码功能后,tdata 目录中的会话文件将被加密。即使这些文件泄露,也能防止攻击者立即接管账号。

    问题的本质是什么?

    一项漏洞 (CVE-2026-107181) 在低于 7.2.9 版本的 Telegram Desktop 客户端中被发现。由于未对分隔符 ; 进行转义,tg:// 协议链接中的参数会被识别为独立的 IPC 命令。攻击者可以利用专用处理程序 interpret:,让用户点击经过特制的链接后,在用户不知情且未获得用户确认的情况下,将系统中的文件发送到攻击者自己的频道。

    主要风险

    风险并不局限于窃取 tdata 会话文件和劫持账号。利用该漏洞,攻击者可以静默窃取计算机上用户有权访问的任意文件,包括文档、浏览器保存的会话、SSH 密钥、系统配置文件或加密货币钱包。

    #security #desktop #vulnerabilities

  4. ARTEX 从 GitHub 下架

    Forwarded from Solidot 纯净版
    ARTEX 从 GitHub 下架
    #安全

    在被黑客利用攻击韩国银行之后,ARTEX 开发者 Autumn-27 宣布该工具闭源,但整个软件库随后下架。Autumn-27 在一份公开声明中表示:“近期,注意到 ARTEX 工具被部分恶意行为者滥用,用于发起网络攻击。作为 ARTEX 的作者,我在此郑重声明:
    一、本次恶意攻击事件与工具作者无关。ARTEX 的设计初衷是出于学习与研究目的,旨在帮助企业、组织在获得授权的资产范围内进行安全风险测试,提升安全防护能力。
    二、该工具被恶意利用,完全违背了作者的初衷。对于任何未经授权、违反法律法规的使用行为,作者不承担任何责任,并予以强烈谴责。
    三、鉴于工具被滥用的现实情况,ARTEX 项目将不再更新,并转为闭源。后续不再对外发布任何版本或维护支持。
    感谢大家一直以来的关注与支持。也提醒每一位使用者:技术应当用于正途,请务必遵守法律法规,切勿以身试法。”
    https://github.com/Autumn-27/ARTEX
    https://github.com/Autumn-27

  5. 距离上次整理已经好久了,翻新一下……

    Forwarded from Re: searchlight
    距离上次整理已经好久了,翻新一下……

    MIUI 和 HyperOS 的拨号盘暗码是真多啊,简单整理一下通信方面的,大部分只有米能用;另外留意一下开发者选项内,蜂窝网络调试菜单还有很多设置选项

    *#*#INFO#*#* 4636 手机信息,应该是最广为人知的,Android 通用

    *#*#ENGMODE#*#* 3646633 联发科技机型工程模式,似乎除了小米没几家留着这个,锁频很方便

    *#*#VoLTE#*#* 86583 禁用 VoLTE 运营商检查,并显示开关
    *#*#VoNR#*#* 8667 禁用 VoNR 运营商检查,并显示开关
    *#*#VoWiFi#*#* 869434 禁用 VoWiFi 运营商检查,并显示开关

    以上三个都是 IMS 相关,绕过 Android 运营商检查逻辑,并且绕过运营商对开关显示的要求

    *#*#SAMODE#*#* 726633 显示独立组网模式菜单
    *#*#VICESA#*#* 842372 显示副卡独立组网模式菜单
    *#*#SAPOWER#*#* 7276937 开关 SA 省电优化
    *#*#SAVALUE#*#* 7282583 SA 模式秘密开关

    *#*#n1MODE#*#* 616633 开关 n1 模式,电信联通高频重耕
    *#*#n3MODE#*#* 636633 开关 n3 模式,不清楚有没有实网
    *#*#n5n8MODE#*#* 65686633 开关 n5 和 n8 模式,电信联通低频重耕
    *#*#n28MODE#*#* 6286633 开关 n28 模式,与网络功能辅助菜单中的 n28 开关同步

    *#*#BWPMODE#*#* 2976633 开关 NR BWP 特性

    *#*#5GNET#*#* 54638 显示 5G 开关
    *#*#FIVEG#*#* 34834 临时显示 5G 开关

    *#*#SWITCH#*#* 794824 网络功能辅助菜单,内有一个 n28 800MHz 开关

    *#*#MODEMTEST#*#* 663368378 鲁班,需要云控鉴权,仅存档

    *#*#WECHAT#*#* 932428 微信与运营商通话共存功能

    • 👍1
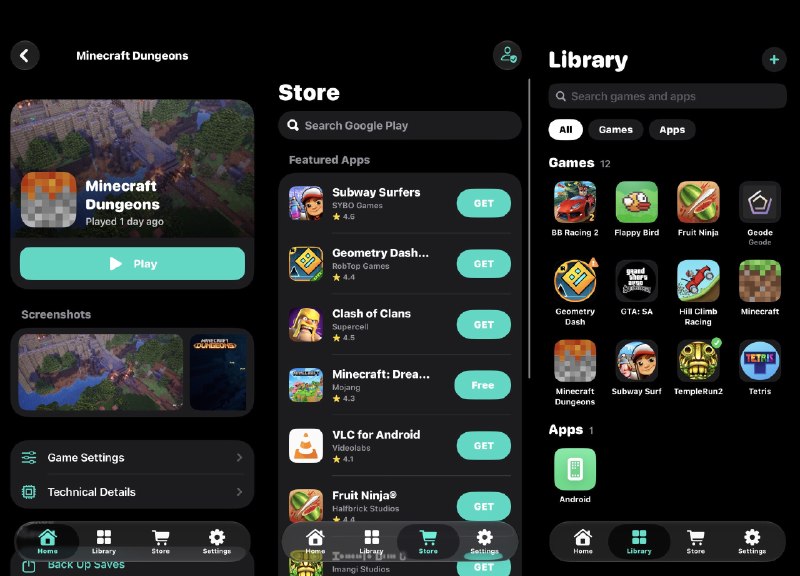
  6. Husk - 在 iPhone 上原生或模拟运行 Android 应用与游戏

    Husk - 在 iPhone 上原生或模拟运行 Android 应用与游戏
    https://github.com/Leviidev/Husk
    通过翻译层(Native Translation Layer)或 QEMU 虚拟机模拟,在 iOS 设备上流畅运行 64 位 Android APK 应用和游戏。

    #iOS #Android #GitHub levi (@leviidev01)

  7. 原来一直搞错了 RJ45 网口的名字 他的名字其实叫... 一个视频带你看网线历史|从电话线到千兆网线

    gledos Lia green 的微型博客
    RJ45 网线的水晶头插头和接口名字叫 RJ45,这大概是一个糟糕的名字。因为其含义大概是注册的电话网络接口配置 45 号,它同时规定了这是 8 触点位置与 8 个金属触点的模块化插座(8P8C)、针脚分配等。 具体来说,RJ45 源自 AT&T 的研发部门:贝尔电话实验室。当时因为电信公司的服务与电话机存在垄断(比如 AT&T),所以 AT&T 不得不制作通用的电话线接口,允许第三方接入,也就有了一堆 RJ 开头的电话线型号。 但 RJ48C、RJ41S 等型号,其实也用的是 8P8C,只是针脚定…
    原来一直搞错了 RJ45 网口的名字 他的名字其实叫... 一个视频带你看网线历史|从电话线到千兆网线
    你手上的网线头,商品详情页都叫它 RJ45—— 可真正的 RJ45 长什么样?RJ 是什么,45 又是什么?网口为什么偏偏用 1、2、3、6 这四根线?线皮上印的 Cat 几,又是谁定的?
    这期从 1881 年的双绞线讲起,沿着电话插头、以太网和网线分类,把网口这一家子从头捋一遍。

    📚 标准参考
    ・ IEEE 802.3(以太网:10BASE5、10BASE-T、100BASE-TX、1000BASE-T 等)
    ・ ANSI/TIA-568(布线标准,T568A / T568B 线序);TIA TSB-36(Category 3、4、5 的由来)
    ・ ISO/IEC 11801(国际综合布线标准;七类只在这里)
    ・ IEC 60603-7 系列(8 位模块化连接器,也就是网口的尺寸)
    ・美国 47 CFR Part 68(电话设备接入规则,注册插座 RJ 与模块化插头尺寸)
    Media is too big
    VIEW IN TELEGRAM