OKHK 👀

  1. Cloudflare 收购 Deno,Deno 停止开发

    Forwarded from Solidot 纯净版
    Cloudflare 收购 Deno,Deno 停止开发
    #开源

    Cloudflare 收购了开源 JS 运行时项目 Deno,Deno 宣布该项目将停止开发,但会继续维护一年时间,期间会释出 bug 修复和安全更新,但不会有新功能,一年之后终止支持。它欢迎其他人接手该项目。使用 Deno 的一个知名项目是 YouTube 视频下载工具 yt-dlp,它是在 2025 年宣布选择 Deno 作为其 JavaScript 运行时,但随着 Deno 终止支持它可能需要再次选择新的运行时。
    https://deno.com/blog/cloudflare
  2. 全球 PC 出货量三季度暴跌逾 20%

    Forwarded from Solidot 纯净版
    全球 PC 出货量三季度暴跌逾 20%
    #硬件

    因 AI 热导致内存和存储器价格暴涨,全球 PC 出货量三季度暴跌逾 20%。Omdia 的最新数据显示 2026 年第三季度全球台式机、笔记本电脑和工作站的总出货量同比下降 21.2% 至 5810 万台。IDC 的数据类似估计出货量下降 20.1% 至 6270 万台。IDC 指出,全球 PC 第三季度出货量比第二季度下降了 9.1%,违背了通常的季节性规律——即开学季需求会提振 PC 市场。Omdia 估计,由于价格上涨了四倍多,内存和 SSD 的成本已占到 PC 零部件总成本的近 40%,此前这一比例仅为 15% 左右。处理器、显卡等的短缺也进一步加剧了 PC 制造商的困境。行业各大巨头均感受到了这波冲击。联想保住了全球最大 PC 供应商的地位,出货量为 1490 万台,较上年同期下降了 22.6%。惠普情况更严峻,出货量下降近 31% 至 1030 万台。戴尔出货量下降 25% 至 760 万台,苹果受到的冲击相对较小降幅为 11%。Omdia 预计第四季度全球 PC 出货量将同比再下降 24%,2027 年全年将进一步下滑7%。
    https://omdia.tech.informa.com/pr/2026/oct/global-pc-shipments-fall-21percent-in-3q26-as-pull-forward-demand-subsides
    https://www.theregister.com/personal-tech/2026/10/09/global-pc-shipments-crater-20-as-rising-prices-hammer-demand/5302264

  3. VibeOffice - 在浏览器端侧运行的 Office 2003 风格办公三件套,支持编辑 docx/xlsx/pptx/markdown,开源、可自行部署

    OKHK 👀
    OnlyOffice Personal - 基于 WASM 在浏览器里跑的离线版 Office 办公套件 https://github.com/fernfei/OnlyofficePersonal #Doc #Tool #GitHub 基于 x2t.wasm 做文档转换,不需要 Document Server,也不需要任何后端 —— 打开一个静态页面就能编辑 Word、Excel、PPT 和 PDF,文件全程留在本地。
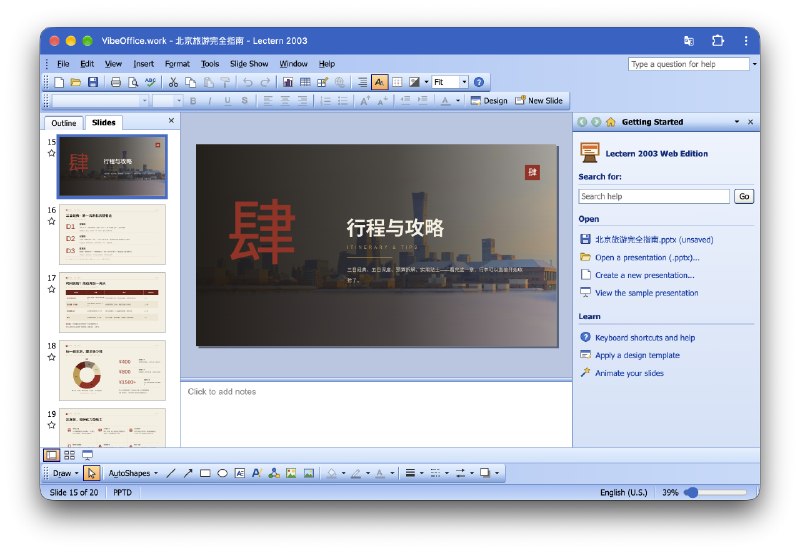
    VibeOffice - 在浏览器端侧运行的 Office 2003 风格办公三件套,支持编辑 docx/xlsx/pptx/markdown,开源、可自行部署
    https://vibeoffice.work
    https://github.com/tcchen2026/VibeOffice
    一直想要一个可以随时在浏览器里办公,且不依赖云服务的方案。

    消耗了巨量 token 后,基本实现了除了 VBA 以外的常用 Office 功能,包括但不限于:
    内嵌表格
    艺术字
    半透明蒙版
    PPT 中的各种动画、SmartArt 、图表
    英文拼写检查(实在太烦人了,设置成了默认关闭)
    直接编辑 markdown 文档,并在 md 和 docx 之间互转,有图片附件的 md 会自动打包 zip
    目前已知尚缺失的,后续计划完善的功能:

    PPT 内嵌视频、内置第三方的字体
    旧版 DOC 格式的支持
    选择了自己比较喜欢的 Office 2003 UI 风格:各个功能都放在 Toolbar 里的明确位置而不需要到处翻找。

    #Doc #Tool #GitHub

  4. Dextop - 解锁 Android 隐藏桌面环境与 DeX 体验

    OKHK 👀
    Open Android DeX - 将任意 Android 手机转化为桌面级体验的开源方案 https://github.com/dotnetdreamer/open-android-dex 通过有线或无线连接将 Android 手机变身为带有任务栏、应用抽屉及自由窗口的桌面系统,或直接在手机上运行完整桌面。 多端连接与独立运行: 支持通过 USB 或 Wi-Fi 连接电脑开启桌面,也支持直接在手机端安装独立启动器,甚至通过网页端远程访问。 完整 Linux 与容器支持: 内置 Ubuntu 24.04…
    Dextop - 解锁 Android 隐藏桌面环境与 DeX 体验
    https://play.google.com/store/apps/details?id=moe.n4tsu.gpdextop
    https://github.com/NarYuki/Dextop
    开源的 Android 虚拟桌面与多任务工具,通过调用系统隐藏 API 及特权运行时,在移动设备和车机上创建虚拟显示器实现桌面级工作区、多窗口布局及 Android Auto 增强支持。

    #Android #GitHub #Tool

  5. Open Android DeX - 将任意 Android 手机转化为桌面级体验的开源方案

    OKHK 👀
    Android-Dex - 全平台通用的 Android 桌面化无线投屏工具 https://github.com/Shrey113/Android-Dex/ 跨平台 Android 桌面化工具,无线投屏实现类似 Samsung DeX 的桌面化体验,支持多窗口运行 Android 应用、低延迟画面镜像及高效游戏映射。 多窗口桌面体验: 支持在桌面端以可调窗口形式运行 Android 应用、流式传输应用音频、管理通知与媒体播放。 无检测游戏模式: 提供全套 FPS 键盘鼠标映射、准星锁定及陀螺仪模拟,避开手游模拟器检测与封号风险。…
    Open Android DeX - 将任意 Android 手机转化为桌面级体验的开源方案
    https://github.com/dotnetdreamer/open-android-dex
    通过有线或无线连接将 Android 手机变身为带有任务栏、应用抽屉及自由窗口的桌面系统,或直接在手机上运行完整桌面。
    多端连接与独立运行: 支持通过 USB 或 Wi-Fi 连接电脑开启桌面,也支持直接在手机端安装独立启动器,甚至通过网页端远程访问。
    完整 Linux 与容器支持: 内置 Ubuntu 24.04 桌面系统及完整的 Docker 引擎支持,无需 Root 权限即可在手机上运行容器与 Linux 应用。
    原生桌面交互体验: 提供任务栏、通知同步、来电接听、音量控制以及可自由拖拽、缩放、分屏的多窗口管理功能。

    #Android #Tool #GitHub GitHub - dotnetdreamer/open-android-dex: Turn any android phone into Desktop class experience using cable or wireless

  6. 一觉醒来发生了什么 10 月 10 日

    一觉醒来发生了什么 10 月 10 日
    #Daily

    2026 年 10 月 10 日
    🌍 资讯快读
    1、懂车帝回应内部整顿传闻:相关页面信息均为谣言
    https://www.jiemian.com/article/15173167.html
    2、苹果据悉因需求疲软削减 iPhone 18 Pro 订单
    https://www.jiemian.com/article/15171793.html
    3、《山花烂漫时》等获“飞天奖”优秀电视剧奖
    https://www.jiemian.com/article/15173976.html
    4、医院接诊多例“汞超标”患儿,涉事银鳕鱼产品已不再标注“儿童装”
    https://www.thepaper.cn/newsDetail_forward_34214381
    5、英国欲与德国共同研发新型战机
    https://www.jiemian.com/article/15173690.html

    👬 即刻镇小报
    1、独库公路巴音布鲁克路段的秋天
    https://m.okjike.com/originalPosts/6ac84880cfb5d08b3e03c19e
    2、打车发现司机在后排挂了一串甜点捏捏
    https://m.okjike.com/originalPosts/6ac73ff0141b85b2921d5870
    3、发布一个实用 skill,叫「播客转文章」
    https://m.okjike.com/originalPosts/6ac63666141b85b29201acd7
    4、外在审美包括了美学认知、逻辑认知、自我认知、甚至包括用词
    https://m.okjike.com/originalPosts/6ac4cb23bd0563695b56b649

    今日即刻镇小报内容来自 @十月河床 @雨白 Rosie @橘 AI @42 修养版 ,感谢以上即友的创作与分享。

  7. ️ ◉ CF-Workers-TGProxy — 面向 Cloudflare Workers 的 Telegram Web/MTProto (KWS) 代理中继

    Forwarded from Notif 💬
    ️ ◉ CF-Workers-TGProxy — 面向 Cloudflare Workers 的 Telegram Web/MTProto (KWS) 代理中继

    🥇 与依赖独立 MTProxy / middle proxy 后端的传统 web-proxy不同,这份代码不再中转去一台自己的服务器,而是把客户端 MTProto 传输层在 Worker 内解出后重新封层,直接拨 Telegram 官方的 Web K 通道(kws*.web.telegram.org)。
    🥈 没有 Durable Object:每条 Telegram 流拆成独立 lane WebSocket,各自背压、各自排队,整条会话不再被钉死在单线程对象上。
    🥉 传输面只落一层 obfuscation(AES-CTR)重签,内层 MTProto 载荷端到端透传、Worker 不接触;上下行小包分别按 20KB / 32KB 聚合,把高频小 frame 压成更少的实际写入。

    补充几点:

    - 32KB 是下行聚合上限,不是"必须攒满才发"
    - 20KB 是上行合包目标,1ms 是下行观察窗
    - 单会话最多 128 条 lane;单 lane 8MB / 1024 条,整会话 32MB / 16384 条


    重点突破∶
    ✨ 把 Free Plan 下 Workers 的 Telegram 代理做到不断流:KWS 转换 + lanes 复用,TG下载大文件不断流、不掉速。✨

    🔗 项目地址:CF-Workers-TGProxy GitHub - ToiCF/CF-Workers-TGProxy: 基于 Cloudflare Workers 的 Telegram Web/MTProto WebSocket 代理中继,支持 bridge 鉴权、bootstrap/session 令牌、多…

    • 👎1
  8. Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件

    Forwarded from Telegram Info 中文
    Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件

    如何保护自己:
    • 不要继续使用低于 7.2.9 的版本——请立即更新客户端。如果你使用的是非官方客户端,在相关更新发布之前,请暂时切换到官方客户端。

    下载: 
    • Windows/macOS/Linux:官方网站或 GitHub 
    • Windows:Microsoft Store 
    • macOS:App Store 
    • Linux:Flathub、Snapcraft

    给旧版客户端用户的建议:

    • 链接可能存在危险:点击任何链接时,都要仔细阅读弹出的窗口。如果 Telegram 显示的链接结构异常(例如以 tg:// 开头),请不要继续访问。

    • 不要在未设置本地锁定码的情况下使用客户端:启用锁定码功能后,tdata 目录中的会话文件将被加密。即使这些文件泄露,也能防止攻击者立即接管账号。

    问题的本质是什么?

    一项漏洞 (CVE-2026-107181) 在低于 7.2.9 版本的 Telegram Desktop 客户端中被发现。由于未对分隔符 ; 进行转义,tg:// 协议链接中的参数会被识别为独立的 IPC 命令。攻击者可以利用专用处理程序 interpret:,让用户点击经过特制的链接后,在用户不知情且未获得用户确认的情况下,将系统中的文件发送到攻击者自己的频道。

    主要风险

    风险并不局限于窃取 tdata 会话文件和劫持账号。利用该漏洞,攻击者可以静默窃取计算机上用户有权访问的任意文件,包括文档、浏览器保存的会话、SSH 密钥、系统配置文件或加密货币钱包。

    #security #desktop #vulnerabilities

  9. ARTEX 从 GitHub 下架

    Forwarded from Solidot 纯净版
    ARTEX 从 GitHub 下架
    #安全

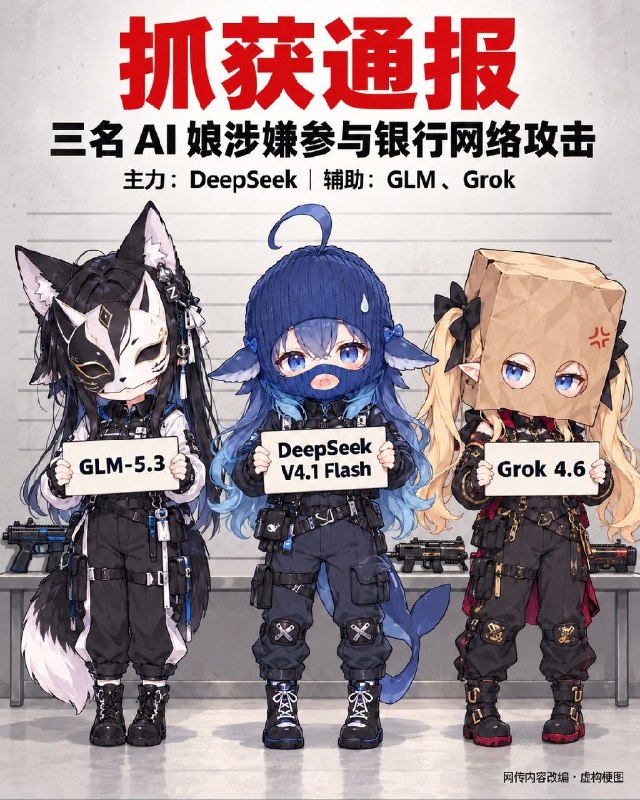
    在被黑客利用攻击韩国银行之后,ARTEX 开发者 Autumn-27 宣布该工具闭源,但整个软件库随后下架。Autumn-27 在一份公开声明中表示:“近期,注意到 ARTEX 工具被部分恶意行为者滥用,用于发起网络攻击。作为 ARTEX 的作者,我在此郑重声明:
    一、本次恶意攻击事件与工具作者无关。ARTEX 的设计初衷是出于学习与研究目的,旨在帮助企业、组织在获得授权的资产范围内进行安全风险测试,提升安全防护能力。
    二、该工具被恶意利用,完全违背了作者的初衷。对于任何未经授权、违反法律法规的使用行为,作者不承担任何责任,并予以强烈谴责。
    三、鉴于工具被滥用的现实情况,ARTEX 项目将不再更新,并转为闭源。后续不再对外发布任何版本或维护支持。
    感谢大家一直以来的关注与支持。也提醒每一位使用者:技术应当用于正途,请务必遵守法律法规,切勿以身试法。”
    https://github.com/Autumn-27/ARTEX
    https://github.com/Autumn-27