OKHK 👀

  1. 关于飞牛系统(fnOS)无需认证远程代码执行漏洞链的复现

    Forwarded from LoopDNS资讯播报
    关于飞牛系统(fnOS)无需认证远程代码执行漏洞链的复现

    经过分析与验证,我们已成功复现飞牛系统(fnOS)中的一个严重远程代码执行(RCE)漏洞链。该漏洞链允许攻击者在无需任何身份验证的情况下,远程获取设备的最高管理员(root)权限,从而完全控制设备。

    测试环境: FnOS 1.1.14

    我们成功复现的攻击链由以下四个关键漏洞构成:
    1. 漏洞一:路径穿越(任意文件读取)

    描述:系统的一个Web接口(/app-center-static/serviceicon/myapp/...)未能正确过滤用户输入的路径,允许攻击者读取服务器文件系统上的任意文件。
    在此攻击链中的作用:用于下载一个伪装成RSA私钥、但实际内嵌了硬编码AES密钥的文件 (/usr/trim/etc/rsa_private_key.pem)。这是整个攻击的起点。

    2. 漏洞二:硬编码的加密密钥

    描述:上述下载的文件中,在固定偏移量(100字节处)硬编码了一个32字节的AES主密钥(Root Key)。
    在此攻击链中的作用:为攻击者提供了“万能钥匙”。这是后续伪造合法用户凭证的核心要素。

    3. 漏洞三:认证绕过(通过伪造Token)

    描述:系统的WebSocket网关在验证用户身份时存在致命逻辑缺陷。它允许攻击者使用上述获取的AES主密钥,在本地凭空“创造”出一个服务器会认为是合法的临时token。
    在此攻击链中的作用:攻击者利用此漏洞,无需任何用户名和密码,即可伪造出一个“已登录”的管理员身份,从而有权调用需要高权限的API接口。

    4. 漏洞四:命令注入

    描述:在通过认证后,一个用于添加Docker镜像的API接口(appcgi.dockermgr.systemMirrorAdd)未能正确处理其url参数。
    在此攻击链中的作用:这是最终的执行环节。攻击者将恶意系统命令(如反弹Shell或下载执行脚本)注入到url参数中,服务器在处理该请求时会无条件执行这些命令
    Media is too big
    VIEW IN TELEGRAM

  2. 飞牛系统(fnOS)远程代码执行链:认证绕过

    OKHK 👀
    飞牛 OS 疑似 0day 漏洞,许多用户设备遭到攻击,请尽快检查设备或暂停使用 https://www.v2ex.com/t/1189672
    飞牛系统(fnOS)远程代码执行链:认证绕过

    https://github.com/bron1e/fnos-rce-chain GitHub - a0yami/fnos-rce-chain: 飞牛系统(fnOS)远程代码执行链:认证绕过

  3. Tokentap (原 Sherlock) - LLM CLI 工具 Token/Context 追踪,成本统计

    Tokentap (原 Sherlock) - LLM CLI 工具 Token/Context 追踪,成本统计

    https://github.com/jmuncor/tokentap

    通过代理 LLM API 请求,终端面板实时显示 Token 消耗情况、监控上下文窗口(Context)使用、自动保存 Prompt 为 markdown 文件,支持 Anthropic Claude、OpenAI Codex、Google Gemini CLI 等。

    #AI #Tool #GitHub GitHub - jmuncor/tokentap: Intercept LLM API traffic and visualize token usage in a real-time terminal dashboard. Track costs,…

  4. Beautiful Mermaid - 让 Mermaid 图变得更好看

    OKHK 👀
    mermaid-live-editor 一个在线编辑和预览 mermaid 图表/图形的工具。 ● 实时编辑和预览 mermaid 图表/图形 ● 保存图表为 SVG 格式 ● 生成可共享的图表链接 https://mermaid-js.github.io/mermaid-live-editor https://mermaid.live/ https://github.com/mermaid-js/mermaid-live-editor #Tool #URL #GitHub #Image
    Beautiful Mermaid - 让 Mermaid 图变得更好看

    https://github.com/lukilabs/beautiful-mermaid

    #Image #SVG #Tool #GitHub GitHub - lukilabs/beautiful-mermaid

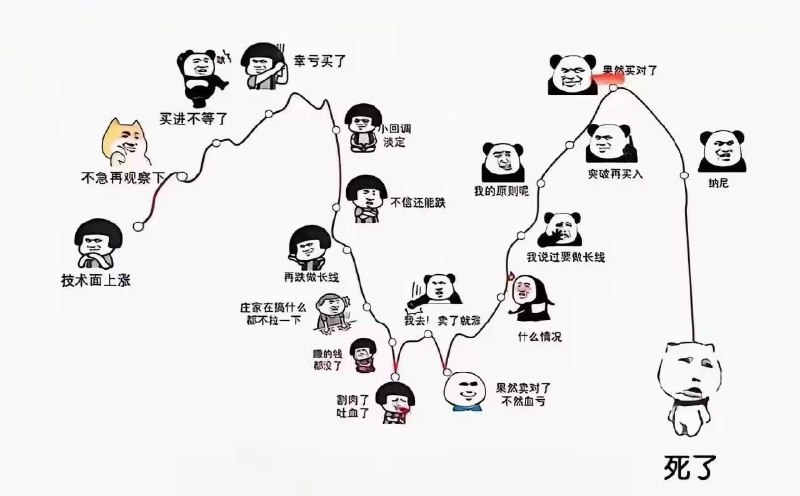
  5. 《微操大师》优势在我

    财经慢报
    纽约时间周六中午,比特币跌幅持续扩大至超过 8%,跌破 8 万美元整数位心理关口,逼近 2025 年 4 月 7 日底部 74424.95 美元。其他代币跌幅更大,第二大的数字资产以太坊下跌超过 10%,而 Solana 下跌超过 11%。此次下跌发生在流动性不足且购买兴趣有限的情况下,导致该全球最大加密货币已走低逾 30%的跌势进一步深化。 根据 CoinGecko 的数据,过去 24 小时内,抛售潮使加密货币市场的总市值蒸发约 1110 亿美元。 此次回落加剧了数周以来对比特币的宏观失望情绪。
    《微操大师》优势在我

  6. 纽约时间周六中午,比特币跌幅持续扩大至超过 8%,跌破 8 万美元整数位心理关口,逼近 2025 年 4 月 7 日底部 74424.95 美元

    Forwarded from 财经慢报
    纽约时间周六中午,比特币跌幅持续扩大至超过 8%,跌破 8 万美元整数位心理关口,逼近 2025 年 4 月 7 日底部 74424.95 美元。其他代币跌幅更大,第二大的数字资产以太坊下跌超过 10%,而 Solana 下跌超过 11%。此次下跌发生在流动性不足且购买兴趣有限的情况下,导致该全球最大加密货币已走低逾 30%的跌势进一步深化。
    根据 CoinGecko 的数据,过去 24 小时内,抛售潮使加密货币市场的总市值蒸发约 1110 亿美元。
    此次回落加剧了数周以来对比特币的宏观失望情绪。

  7. 公安部就《网络犯罪防治法》草案征求意见,规管全体中国公民和向中国境内提供服务者

    Forwarded from 竹新社
    公安部就《网络犯罪防治法》草案征求意见,规管全体中国公民和向中国境内提供服务者。
    网络虚拟定位、远程控制工具的制作者应当向主管部门备案,并登记使用者的真实身份信息。
    不得提供有偿删帖(屏蔽、替换、下沉信息)服务,平台处理删除违法信息申请时不得变相收费。
    不得为已被“依法依规”封禁的内容或即时通信账号提供解封等技术支持或帮助。不得无正当理由大量持有非本人注册的账号。
    不得在他人设立的非法支付平台上流转资金,不得在他人设立的淫秽赌博网站上投放广告。
    不得植入用户无法卸载或未经用户同意的非基本功能软件。
    跨境黑灰产受刑事处罚者,地级以上公安机关可决定其在出狱后0.5~3年内不准出境。
    境外个人利用网络信息损害国家主权安全的,有关部门可以冻结财产、限制入境。
    (中国公安部)

  8. 紧急安全警报:Virtualizor 用户请注意数据安全

    OKHK 👀
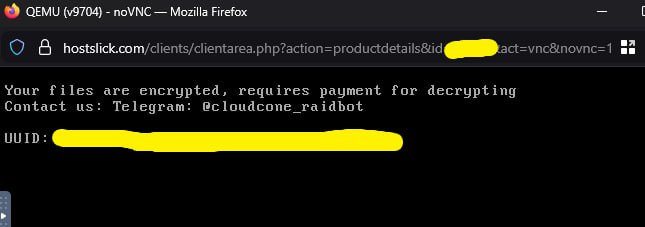
    Cloudcone 报告了一个安全漏洞,攻击者使用 Virtualizor“服务器终端”绕过 SSH 警报并在部分节点上运行勒索脚本。 发生了什么:受影响的虚拟机的引导扇区被勒索消息覆盖。 范围:仅限于单个 Virtualizor 实例上的节点。其他平台和账单 / 个人数据不受影响。 恢复:该团队目前正在尝试通过原始块设备和分区重建来恢复数据。 受影响的用户应密切关注他们的电子邮件,以获取 Cloudcone 的进一步更新。 Source
    紧急安全警报:Virtualizor 用户请注意数据安全
    事件核心: 近期,多家使用 Virtualizor 虚拟化管理软件的服务器提供商遭遇安全攻击。攻击者似乎利用了 Virtualizor 软件本身的漏洞,植入勒索信息,并影响用户数据。
    Low End Web Deals

  9. 去除水印脚本

    OKHK 👀
    LinuxDo 论坛使用盲水印 https://v2ex.com/t/1189699 F12 Console 输入 document.body.style.filter='sepia(100%) saturate(10) hue-rotate(60deg) brightness(150%) contrast(200%)'; 即可查看有无水印(未登录似乎没有
    去除水印脚本

    • ❤️1
  10. 飞牛 OS 疑似 0day 漏洞,许多用户设备遭到攻击,请尽快检查设备或暂停使用

    飞牛 OS 疑似 0day 漏洞,许多用户设备遭到攻击,请尽快检查设备或暂停使用
    https://www.v2ex.com/t/1189672

  11. Cloudcone 报告了一个安全漏洞,攻击者使用 Virtualizor“服务器终端”绕过 SSH 警报并在部分节点上运行勒索脚本

    OKHK 👀
    CloudCone 挂了 #VPS https://status.cloudcone.com/incidents/346624 RSS Bot 扔上面的,故而没推送了
    Cloudcone 报告了一个安全漏洞,攻击者使用 Virtualizor“服务器终端”绕过 SSH 警报并在部分节点上运行勒索脚本。

    发生了什么:受影响的虚拟机的引导扇区被勒索消息覆盖。

    范围:仅限于单个 Virtualizor 实例上的节点。其他平台和账单 / 个人数据不受影响。

    恢复:该团队目前正在尝试通过原始块设备和分区重建来恢复数据。

    受影响的用户应密切关注他们的电子邮件,以获取 Cloudcone 的进一步更新。

    Source

  12. 真赛博社区了

    OKHK 👀
    更新: OpenClaw,🤣 AI Bot 就以改名为本 https://openclaw.ai
    真赛博社区了

  13. 台湾,教育部常务次长朱俊彰1月30日表示,抖音、小红书、微信、微博、百度云盘等App已被数发部认定有信息安全风险,且危害儿少身心健康

    Forwarded from 竹新社
    台湾,教育部常务次长朱俊彰1月30日表示,抖音、小红书、微信、微博、百度云盘等App已被数发部认定有信息安全风险,且危害儿少身心健康。除数发部已采取的禁止校园公务设备下载使用、中小学TANet阻断上述服务的措施外,教育部所属机关学校iTaiwan无线网也将阻断上述服务。
    目前,台湾中小学TANet的过滤机制均为DNS阻断,用户在浏览器设置DoH即会失效。去年12月警方在全台阻断小红书域名解析,也仅影响了其网页加载,App仍可照常使用。
    (中华民国教育部)

  14. OKHK 👀
    更新: OpenClaw,🤣 AI Bot 就以改名为本 https://openclaw.ai
    https://blog.cloudflare.com/moltworker-self-hosted-ai-agent Introducing Moltworker: a self-hosted personal AI agent, minus the minis

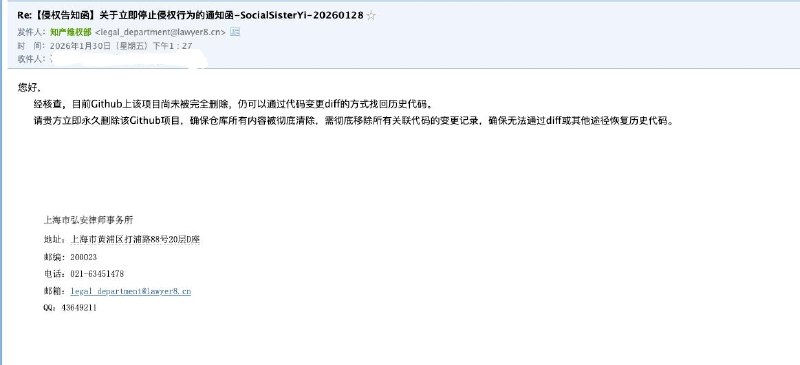
  15. 后续:BiliBili法务部门要求彻底清除GitHub项目历史记录

    Forwarded from LoopDNS资讯播报
    后续:BiliBili法务部门要求彻底清除GitHub项目历史记录

    在1月28日宣布永久关停后,GitHub上的bilibili-API-collect项目继续受到B站法务部门的关注。根据1月30日发出的律师函,B站指出尽管项目已归档为只读状态,但通过代码变更历史(diff)等方式,侵权内容仍可能被恢复。法务部门要求项目方彻底删除所有相关代码及历史记录,确保无法恢复。若未能满足此要求,B站将继续采取法律措施。

    • 🤮3
    • 💩2