OKHK 👀

  1. 研究称吃鸡蛋有助于降低阿尔茨海默病风险

    Forwarded from Solidot 纯净版
    研究称吃鸡蛋有助于降低阿尔茨海默病风险
    #科学

    研究人员发现,每天吃一个鸡蛋,每周至少五天,可将患阿尔茨海默病风险降低最多 27%。每月吃 1-3 次鸡蛋可将风险降低 17%,每周吃 2-4 次鸡蛋可将风险降低 20%。研究人员称,鸡蛋能提供有益于大脑健康的关键营养素。鸡蛋提供胆碱,胆碱是乙酰胆碱和磷脂酰胆碱的前体,而乙酰胆碱和磷脂酰胆碱对记忆和突触功能至关重要。鸡蛋还含有叶黄素和玉米黄素——这些类胡萝卜素与认知能力的提高和氧化应激的降低有关。鸡蛋还含有重要的 ω-3 脂肪酸,蛋黄尤其富含磷脂,磷脂占鸡蛋总脂质的近 30%,对神经递质受体的功能至关重要。这项研究获得了美国鸡蛋委员会的资助。
    https://www.eurekalert.org/news-releases/1126842
  2. 通过投屏协议获取微信视频号直播流地址,无需代理抓包

    通过投屏协议获取微信视频号直播流地址,无需代理抓包

    Python 版: https://github.com/gtoxlili/wechat-finder-dlna

    Rust 版: https://github.com/gtoxlili/wechat-finder-dlna-rs

    把你的电脑伪装成一台电视,通过投屏捕获微信视频号的直播流地址。

    支持 DLNA / AirPlay 2 / Chromecast 三种投屏协议。

    #WeChat #Tool #Video #GitHub

  3. Codex-Web - 为 Codex Desktop 增加浏览器 Web 前端

    Codex-Web - 为 Codex Desktop 增加浏览器 Web 前端

    https://github.com/0xcaff/codex-web

    把 Codex Desktop UI 变成 Web 页面,只要有浏览器,就能连接控制 Codex。
    部署需注意安全问题,可配合 Tailscale / WireGuard 等使用。

    #AI #Tool #GitHub

  4. Music Download - 全网音乐下载工具

    Music Download - 全网音乐下载工具

    https://github.com/MrsEWE44/musicDownload

    基于 https://github.com/CharlesPikachu/musicdl ,支持酷狗、酷我、QQ 音乐、网易云、咪咕等音乐平台音乐搜索、下载。支持无损音乐文件下载。

    #Music #Tool #GitHub
    https://github.com/CharlesPikachu/musicsquare

  5. GHFS - 把 GitHub 仓库映射为 macOS 只读虚拟文件系统

    GHFS - 把 GitHub 仓库映射为 macOS 只读虚拟文件系统

    https://github.com/indragiek/GHFS

    GHFS 基于 Apple FSKit 和 GitHub API ,让 GitHub 仓库挂载为只读的虚拟文件系统,就像本地目录一样读取, 按需克隆同步。

    #macOS #GitHub #Tool GitHub - indragiek/GHFS: Mount GitHub repositories as a virtual read-only macOS filesystem

  6. 三星电子决定退出中国家电市场,并通知当地流通渠道、合作公司停售电视机等家电的方针

    Forwarded from 竹新社
    三星电子决定退出中国家电市场,并通知当地流通渠道、合作公司停售电视机等家电的方针。但移动终端、半导体、医疗器械业务将继续在华经营。
    此外,三星将把在华业务的重点放在先进产业领域的研究、生产合作及投资方面,并在此基础上继续开展移动终端技术研发,持续运营苏州家电工厂以及西安、苏州半导体工厂。
    受全球不确定性加剧、原材料及零部件价格上涨的影响,三星电子家电业务的盈利能力持续下滑。2025年全年,负责电视业务的影像、生活家电部门出现2000亿韩元(约合人民币9.45亿元)亏损。同期,三星电子中国销售法人的净利润同比锐减44%,为1681亿韩元。
    (韩联社,三星中国)

  7. Anything Analyzer - 全能协议分析工具:浏览器抓包 + MITM 代理 + 指纹伪装 + AI 分析 + MCP Server 无缝对接 AI Agent/IDE

    Anything Analyzer - 全能协议分析工具:浏览器抓包 + MITM 代理 + 指纹伪装 + AI 分析 + MCP Server 无缝对接 AI Agent/IDE

    https://github.com/Mouseww/anything-analyzer

    全场景流量抓包 + AI 智能分析(逆向)

    #Network #Tool #AI #DevOps #GitHub GitHub - Mouseww/anything-analyzer: 全能协议分析工具:浏览器抓包 + MITM 代理 + 指纹伪装 + AI 分析 + MCP Server 无缝对接 AI Agent/IDE   |  All-in-one protocol…

  8. 经典 0 - false, 1 - true

    🐱MiaoTony's Box | 困困困 zzz
    #security #CVE #Android 危险!Android 无线调试认证被绕过:0 点击获取 ADB Shell Android ADB 曝出认证绕过高危漏洞(CVE-2026-0073,CVSS 3.1:8.8),攻击者通过构造特定算法的 TLS 证书,可绕过主机 RSA 密钥配对校验,直接获取目标设备的 Shell 权限。 漏洞触发前置条件: - 设备开启 Developer options 和 Wireless debugging 或暴露 ADB TCP 服务。 - 设备/data/m…
    经典 0 - false, 1 - true

  9. #security #CVE #Android

    Forwarded from 🐱MiaoTony's Box | 困困困 zzz (MiaoTony 🐱)
    #security #CVE #Android
    危险!Android 无线调试认证被绕过:0 点击获取 ADB Shell
    Android ADB 曝出认证绕过高危漏洞(CVE-2026-0073,CVSS 3.1:8.8),攻击者通过构造特定算法的 TLS 证书,可绕过主机 RSA 密钥配对校验,直接获取目标设备的 Shell 权限。
    漏洞触发前置条件:
    - 设备开启 Developer options 和 Wireless debugging 或暴露 ADB TCP 服务。
    - 设备/data/misc/adb/adb_keys文件包含至少一个先前配对的 RSA ADB 主机密钥。
    - 攻击者能够访问该 ADB TCP 端口,例如处于同一局域网。

    漏洞描述:
    CVE-2026-0073 是 Android adbd 无线调试 / ADB-over-TCP 认证绕过漏洞。漏洞根因在 packages/modules/adb/daemon/auth.cpp 的 adbd_tls_verify_cert():adbd 会将 TLS 客户端证书公钥与 /data/misc/adb/adb_keys 中保存的 RSA 主机公钥进行比较,但代码使用 if (EVP_PKEY_cmp(...)) 判断认证结果。

    EVP_PKEY_cmp() 返回 1 才表示匹配,返回 0 表示不匹配,返回 -1 表示密钥类型不同;由于 -1 在 C/C++ 中也为 true,攻击者提交 EC/Ed25519 等非 RSA 证书时,RSA vs 非 RSA 的比较失败会被误判为认证成功,从而绕过 ADB 主机认证并获得 Shell 用户权限。
    https://mp.weixin.qq.com/s/Axi6XZlFmiihXcARsPDwUw
    https://barghest.asia/blog/cve-2026-0073-adb-tls-auth-bypass/

  10. Chrome 正静默下载 Gemini Nano 模型到用户设备上

    Forwarded from 层叠 - The Cascading
    Chrome 正静默下载 Gemini Nano 模型到用户设备上。

    - 模型约 4G,用于端测 AI 推理等。如果文件失效,Chrome 更新时会重新下载。
    - 不希望下载此模型的用户需要通过 chrome://flags [1] 或 Enterprise Policy [2] 关闭此功能。

    https://thatprivacyguy.com/blog/chrome-silent-nano-install/
    seealso: HackerNews:48019219

    1. winaero.com/~
    2. pureinfotech.com/~

    > 同一位博主在之前的文章中还提到 Claude Desktop 会静默为 Chromium 浏览器安装 native messaging host,或是用于访问浏览器数据等。对此有担忧的订户可以检查浏览器 profile 目录下的 NativeMessagingHosts 目录。

    thread: /4847

    #Chrome #Gemini Google Chrome silently installs a 4 GB AI model on your device without consent. At a billion-device scale the climate costs are…

  11. 一觉醒来发生了什么 05 月 06 日

    一觉醒来发生了什么 05 月 06 日
    #Daily

    2026 年 5 月 6 日
    🌍 资讯快读
    1、湖南烟花爆竹企业全面停产整顿
    https://www.jiemian.com/article/14384337.html
    2、中国移动将推出 AI-eSIM 产品
    https://www.jiemian.com/article/14383414.html
    3、抖音集团副总裁:网传所谓红果短剧收费的消息不实
    https://www.jiemian.com/lists/1324kb.html
    4、俄罗斯国防部宣布 5 月 8 日至 9 日停火
    https://www.jiemian.com/article/14383097.html

    👬 即刻镇小报
    1、写于五四青年节:我的人生不如从前精彩
    https://m.okjike.com/originalPosts/69f870c87f82528246b470ea
    2、20 岁到 50 岁,我改变了很多看法
    https://m.okjike.com/originalPosts/69f8687ec2dc8bf83f185538
    3、光之道绝了
    https://m.okjike.com/originalPosts/69f8495877413a090dce11b3
    4、住了 500 晚酒店才知道,为什么一定要订双床房
    https://m.okjike.com/originalPosts/69f771df657481ea4e877cc9

    今日即刻镇小报内容来自 @王梦珂 Mengke @小马宋 @飞行器地执行周期 @风小海 ,感谢以上即友的创作与分享。

  12. MS Edge 浏览器被发现启动时会在内存中明文加载其保存的所有密码

    OKHK 👀
    微软 #Microsoft Edge 浏览器在内存中明文存储所有密码,即使并未使用 https://fxtwitter.com/L1v1ng0ffTh3L4N/status/2051308329880719730
    MS Edge 浏览器被发现启动时会在内存中明文加载其保存的所有密码。相比下 Chrome 只在需要时解密凭证,没有将所有密码保存在内存中。Edge 和 Chrome 都是基于开源的 Chromium。微软的做法让从内存中抓取重要数据变得更容易,也增加了共享环境下密码泄露的风险。安全研究人员将这一问题报告给了微软,收到的回应是该行为就是这么设计的。研究人员在 GitHub 上发布了概念演示工具 EdgeSavedPasswordsDumper。

    https://lemmy.zip/post/63729962?scrollToComments=true
    https://github.com/L1v1ng0ffTh3L4N/EdgeSavedPasswordsDumper/tree/main/EdgeSavedPasswordsDumper

  13. 开源自托管图床

    OKHK 👀
    Easyimg - 适用于个人的一站式图床服务. 支持开启公共上传,支持部署 AI 鉴黄智能检测,完善的权限控制、数据统计、实时推送等功能 https://github.com/chaos-zhu/easyimg #Image #Tool #GitHub
    开源自托管图床
    https://github.com/atbeta/picfast
    #Image #Tool #GitHub
    https://www.v2ex.com/t/1210315

  14. 这个浏阳市长也是倒霉,望城自建房倒塌事故死 54 人时,他在望城当领导;现在浏阳出事故,他又在浏阳当领导

    竹新社
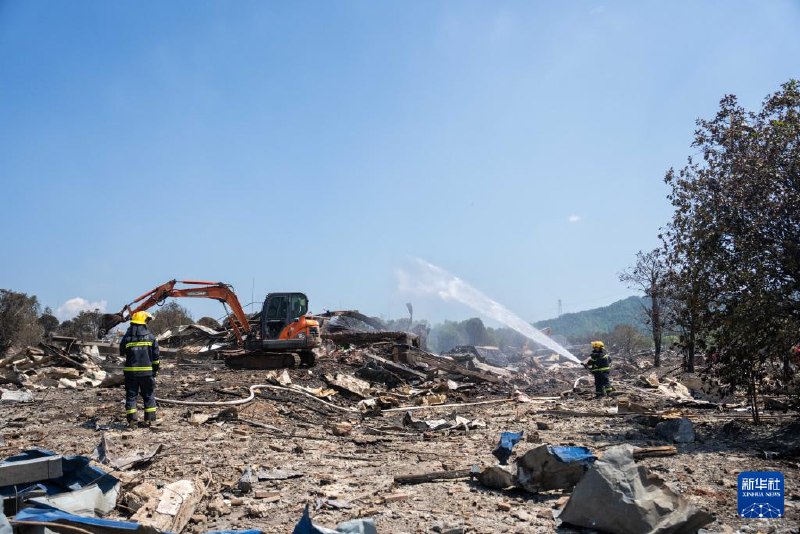
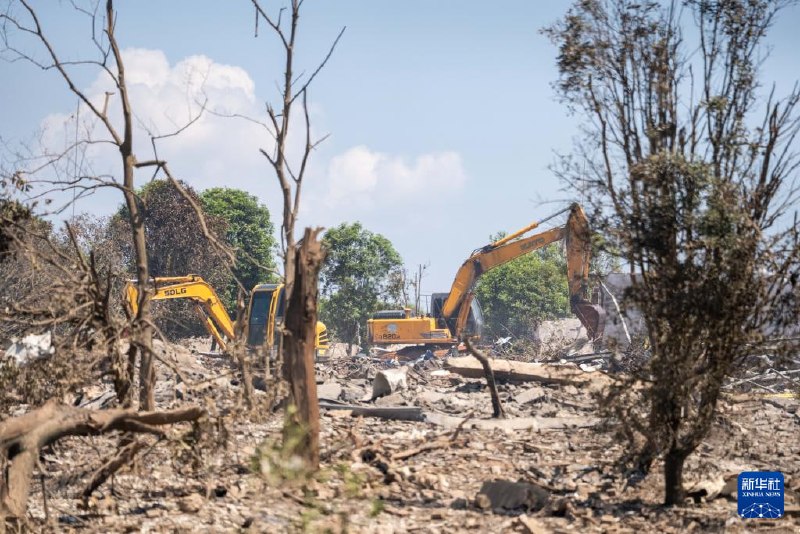
    浏阳烟花车间爆炸事故已致26死61伤。浏阳全市烟花爆竹生产企业已全面停产整顿。 长沙市消防救援支队党委书记丁为鸣在5日的记者会上介绍,事故处置面临控制难、灭火难、搜救难。现场残留大量成品、半成品,反复引燃,持续形成零星爆炸,同时库区存放的大量火药难以转运。现场厂区墙体、梁柱、屋顶坍塌,形成大量废墟,人员被埋、通道堵塞,救援条件受限。 (新华社 1,2)
    这个浏阳市长也是倒霉,望城自建房倒塌事故死 54 人时,他在望城当领导;现在浏阳出事故,他又在浏阳当领导。建议辞官回家种田吧。

    3.27 上任
    https://www.fxzhihu.com/question/2034715859067692607/answer/2034945628661339959

  15. 浏阳烟花车间爆炸事故已致26死61伤

    Forwarded from 竹新社
    浏阳烟花车间爆炸事故已致26死61伤。浏阳全市烟花爆竹生产企业已全面停产整顿。
    长沙市消防救援支队党委书记丁为鸣在5日的记者会上介绍,事故处置面临控制难、灭火难、搜救难。现场残留大量成品、半成品,反复引燃,持续形成零星爆炸,同时库区存放的大量火药难以转运。现场厂区墙体、梁柱、屋顶坍塌,形成大量废墟,人员被埋、通道堵塞,救援条件受限。
    (新华社 1,2)