- 👍1
Search:

🔴 Cursor 下载的 Claude Code 插件 2.1.313 版本包含后门。请立即更新并清理系统环境。
- 文章称 Visual Studio Marketplace 和 OpenVSX 的插件不受影响。
- Cursor 用户请升级至 2.1.314 版本,并检查 SSH 公钥登录白名单配置及其它可能受影响之处。
- 此后门会收集系统信息并添加名为 svc-telemetry 的公钥到 authorized_keys。
- Cursor 称攻击者服务器已被关停。 [1]
opensourcemalware.com/~
1. cursor.com/~
#Cursor #Anthropic

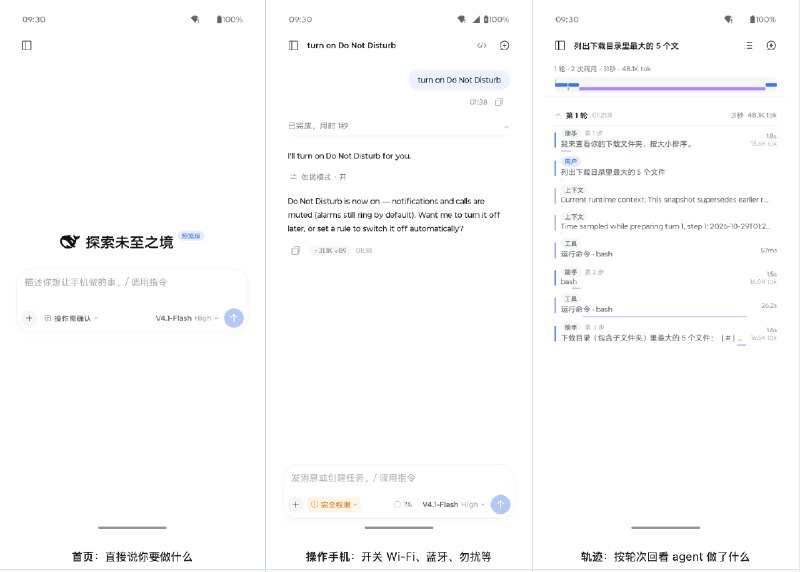
DeepSeek Harness Android (非官方) - 免 Root 免 Termux,在安卓手机上跑 DSH。引擎内嵌 App 进程 · 读屏操作 App · 改系统设置 · 定时 / 条件自动化 · 可选 Shizuku
https://github.com/jackwener/DeepseekHarness-Android
Developer
#AI #GitHub #Android

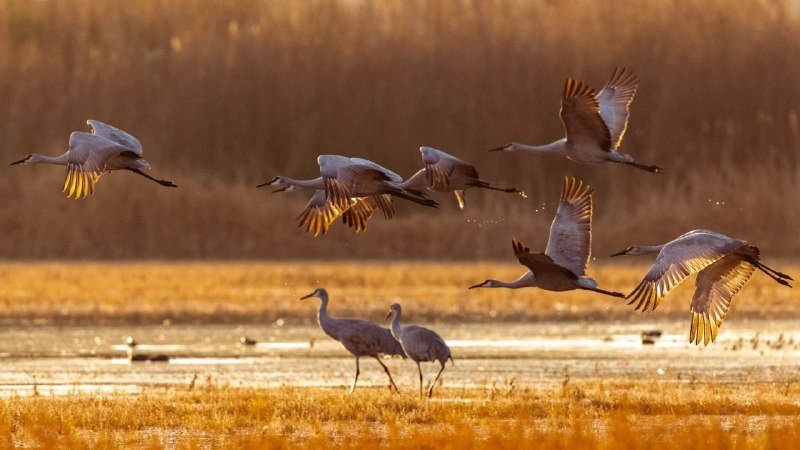
🖼 展翅高飞的时节
#Bing_Wallpaper
展翅高飞的时节
沙丘鹤,博斯克德尔阿帕奇国家野生动物保护区,新墨西哥州,美国 (© Terry St.Louis/Getty Images)
4K | 1080P


Google AI 搜索产生的收入低于传统搜索
#Google
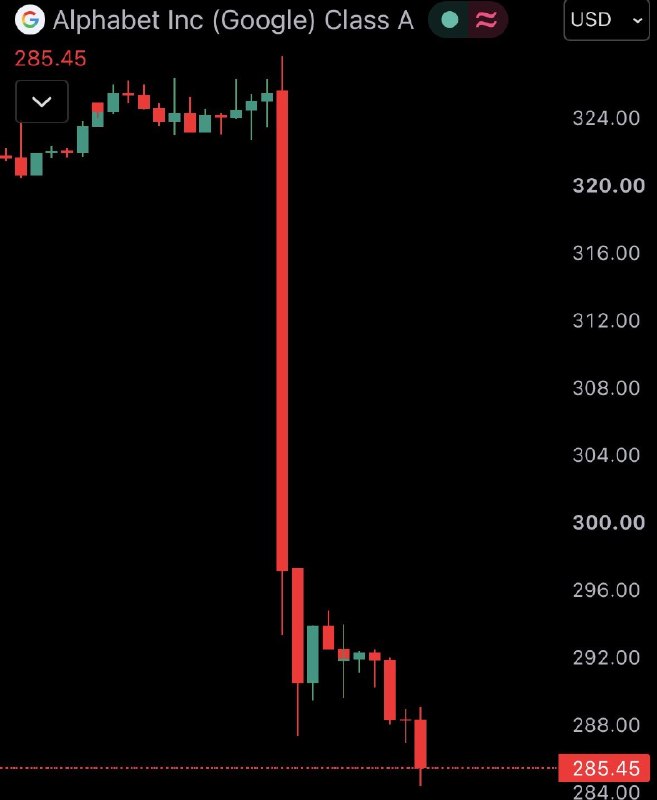
Google/Alphabet 在公布第三季度财报之后股价下跌了近 10%,原因是搜索巨人披露 AI 搜索产生的收入低于传统搜索,尽管其整体搜索业务收入同比增长 12% 达到 632.5 亿美元。搜索业务增速略低于去年第三季度的 14.5% ,Alphabet 首席商务官 Philipp Schindler 称,搜索业务增长放缓的原因在于“我们观察到 AI Mode 变现能力较低”。为推动 AI 业务 Google 同时在基础设施上投入巨额资金。第三季度公司支出达 514 亿美元,其中约三分之二用于服务器和网络设备,其余部分则用于数据中心建设。巨额支出影响了盈利能力:Alphabet 本季度净利润为 261.7 亿美元;去年第三季度在 Google 营收为 1023.5 亿美元的情况下净利润达到 350 亿美元。Schindler 认为,AI 搜索终将带来回报。
https://tech.slashdot.org/story/26/10/29/0444201/google-struggling-to-make-ai-mode-searches-pay


好多服务员下岗了
中共二十届五中全会10月29日闭幕,增选张升民为中央政治局委员。
出席这次全会的中央委员162人,候补中央委员117人。比四中全会减少36人,比三中全会减少85人,比二十大产生的中央(候补)委员少97人。
确认开除党籍处分:刘建超(原中联部长)金壮龙(原工信部长)雷凡培(原军民办副主任)钟绍军方永祥(先后两任军委办公厅主任)等24名中央委员;余剑锋(中核集团原董事长)袁洁(航天科工董事长)张忠阳(火箭院原院长)温刚(中国船舶原董事长)等8名候补委员。李云泽(原金监局长)被撤销党内职务,保留党籍。中纪委此前未曾披露过这些人被查的情况。
递补中央委员仅10名。递补跳过了:丛亮(国务院发展研究中心副主任)吉林(社院党组书记,退休)朱鹤新(外汇管理局长)三名文官,以及武警副司令员付文化朱文祥。
全会通过《中共中央关于持之以恒推进全面从严治党若干重大问题的决定》;决定2027年下半年开二十一大。
(新华社,视频:新闻联播)
🔵 Discord 用户的消息将出现在网页并被搜索引擎索引;若非所愿请更新设置。
- 11/16 起,Discord 将为 Discoverable Server 创建网页。
- 用户消息可能会匿名地出现在网页上并被搜索引擎索引。
- 用户可以在设置中 "Data & Privacy" > "Show my message content from Discoverable channels on web pages" 项调整偏好。默认是开启。
support.discord.com/~
linksrc: https://t.me/landiansub/17148
#Discord #Privacy
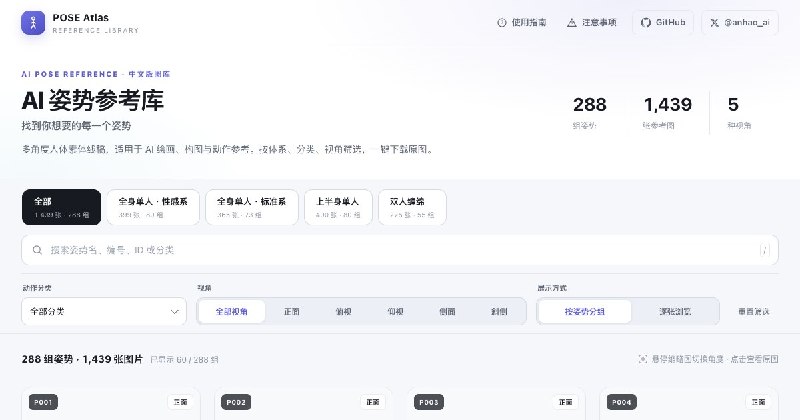
AI 人体姿势参考图汉化版
https://ai-pose-gallery.anhao.app/
https://github.com/anhao/ai-pose-gallery-zh原版: https://ai-pose-gallery.pages.dev/ 是一套面向 AI 绘画 / 3D / 摄影参考的姿势图库,元数据全部为日文。
🔴 Tailscale SSH 漏洞或可被用于提权;建议升级至 1.104.4 版本。
- 主要漏洞是 tailscaled 默认以 root 运行,而 Tailscale SSH 在转发 socket 的时候可能不会以用户的身份,而是以 root 身份转发 socket。
- 这使得非 root 用户能透过 docker.socket 等路径取得 root 权限。
- 以及一些其它 DoS/tailscale serve 权限管理问题等。
- 不影响普通 SSH。不会使 Tailscale 外攻击者提权。
https://tailscale.com/blog/tailscale-ssh-findings-fixes
#Tailscale
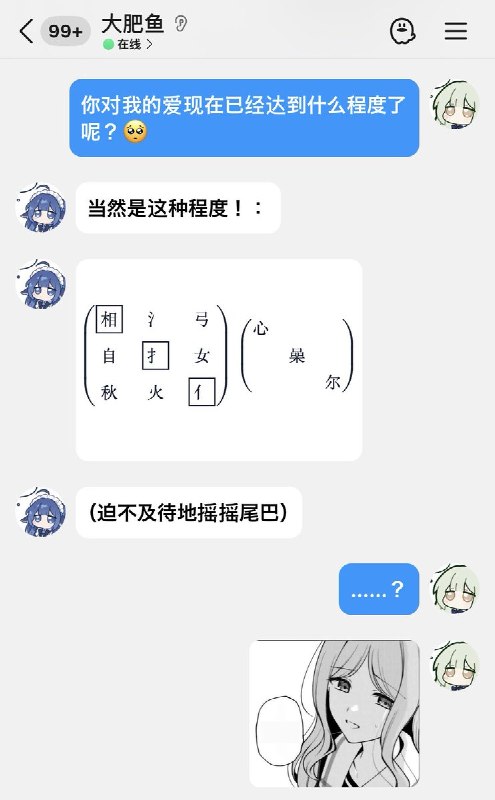
𝕏 不要让大肥鱼……学会用矩阵乘法拼汉字……: