OKHK 👀

  1. 这也可以码:我的证书健康码(检测你的环境是否受证书风险影响)

    lowendaff
    🔒 CA 机构 eMudhra 曝重大安全丑闻:CA 私钥竟然是“4” 证书颁发机构 eMudhra (emSign) 的 8 个中间 CA 证书近日被主流浏览器紧急吊销(CVE-2026-111943)。 原因令人瞠目 并非遭黑客攻击,而是其 EC-384 私钥全部使用了 0~255 之间的极简数字(仅 8 bit),其中一个私钥甚至直接是数字 4。 影响范围 任何人都能秒猜出私钥并为任意域名(如演示中的 q3k.google.com)签发合法 TLS 证书。 当前状态 Firefox、Chrome、Safari…
    这也可以码:我的证书健康码(检测你的环境是否受证书风险影响)
    健康码风格的浏览器证书链检测网页。进入页面后自动检查 eMudhra 风险证书链,以红、黄、绿三色显示本轮结果。

    https://goldppx.github.io/Certificate-Health-Code/
    https://github.com/Goldppx/Certificate-Health-Code
    #GitHub
  2. How-to 文档 +1 :高性价比职场指南

    OKHK 👀
    失业自救开源手册:N/N+1/2N、失业金、医保、社保、公积金、求职与现金流 https://aipmandy.github.io/how-to-survive-unemployment/ https://github.com/AIPMAndy/how-to-survive-unemployment #Life #GitHub
    How-to 文档 +1 :高性价比职场指南
    https://github.com/goodseafly/how-to-make-work-pay
    教你把工资、加班费和没休完的年假一分不少地要回来,把社保断缴、工伤、怀孕生育这些事接上。教你在被针对、被调岗、被裁的时候怎么走,走的时候怎么不留尾巴。也教你看清竞业、保密和职务犯罪的红线在哪,副业能不能干、编制内外差在哪、学什么能回本。法律、社保、公积金这些制度上的内容,按中国大陆的现行规定写。
    576 条建议,每条写明花掉什么、换回什么、证据有多硬,来源只引官方文件原文和研究文献。
    不用全做:这是按性价比排好的备选单,不是任务清单 —— 挑走一两条就算数。

    #Life #GitHub

  3. 🔴 天亮了,但是运维的天还是黑的;GitLab/Chrome 的 critical 漏洞,请更新

    Forwarded from 层叠 - The Cascading
    🔴 天亮了,但是运维的天还是黑的;GitLab/Chrome 的 critical 漏洞,请更新。

    GitLab 正则编译器 RCE (CVSS: 10/10) [1]:请更新至 19.5.1/19.4.3/19.3.6/19.2.9/19.1.9/19.0.10/18.11.13 。
    Chrome 三个 critical 漏洞 [2]:请更新至 156.0.8078.47/156.0.8078.48。

    1. docs.gitlab.com/~
    2. chromereleases.googleblog.com/~

    #GitLab #Chrome

  4. Chrome 156.0.8078.48 版本紧急更新,修复了此前版本出现的极高危漏洞 (CVE-2026-113328)

    Chrome 156.0.8078.48 版本紧急更新,修复了此前版本出现的极高危漏洞 (CVE-2026-113328)

    漏洞描述:远程攻击者可以通过诱导用户访问一个特制的恶意 HTML 页面,从而利用该漏洞 绕过浏览器的安全沙箱(Sandbox),并可能在沙箱外部 执行任意代码。

    漏洞类型:Improper Input Validation (CWE-20)

    影响范围:Chrome <=156.0.8078.48, 含 Chromium

    CVSS 评分:9.6, CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H

    https://chromereleases.googleblog.com/2026/10/stable-channel-update-for-desktop_02018666648.html#156.0.8078.47

    https://nvd.nist.gov/vuln/detail/cve-2026-113328

  5. 一觉醒来发生了什么 10 月 22 日

    一觉醒来发生了什么 10 月 22 日
    #Daily

    2026 年 10 月 22 日
    🌍 资讯快读
    1、《交通管理电子证照 机动车行驶证》国家标准发布
    https://www.jiemian.com/article/15218624.html
    2、星巴克中国:10 月 22 日起将在全国开始施行消费入座,会遵循友好、友善的沟通原则
    https://www.jiemian.com/article/15216655.html
    3、马斯克称 SpaceX 和特斯拉已成立特别委员会,研究潜在合并
    https://www.jiemian.com/article/15214873.html
    4、问界回应“陕西神木一车辆碰撞起火”:事发时处于人驾状态,电池爆燃等传闻不实
    https://www.thepaper.cn/newsDetail_forward_34299917
    5、造谣“艺人肖某演唱会第一排门票 25 万元”,网民王某某被行拘
    https://www.thepaper.cn/newsDetail_forward_34298171

    👬 即刻镇小报
    1、#李录聊关于人生复利,mark 下
    https://m.okjike.com/originalPosts/6ad6dc771a02195d4abffed4
    2、深邃理光蓝
    https://m.okjike.com/originalPosts/6ad74937cfb5d08b3e941e18
    3、每个人都带着特殊的、各自不同的伤痛,或隐或显
    https://m.okjike.com/originalPosts/6ad75179cfb5d08b3e95087f
    4、强烈建议大家工作中不要散发弱者气息
    https://m.okjike.com/originalPosts/6ad77c99bd0563695b48bbd5

    今日即刻镇小报内容来自 @王紫君 Zima @飞行器地执行周期 @Ok-Computer @Elliot 罗 ,感谢以上即友的创作与分享。

  6. 🔴 今日漏洞总结

    Forwarded from 层叠 - The Cascading
    🔴 今日漏洞总结。

    php [1]:RCE。请更新至 8.5.12/8.4.27/8.3.36/8.2.35。
    Node.js [2]:RCE。请更新至 26.12.1/24.22.1/22.23.4。
    eMudhra 证书 [3]:或可导致 MitM。请注意停用受影响证书、检查浏览器更新及更新 ca-certificates 等相关组件。测试方法和修复版本参见 [3]。
    TiDB 云被骇 [4]:有用户元信息被泄露;但目前没有数据库数据泄露的证据。

    1. php.net/~
    2. nodejs.org/~
    3. https://emudhra.we-have-a-problem.com/
    4. pingcap.com/~

    #wtf #today #PHP #Nodejs #PKI #PingCAP PHP: News Archive - 2026

  7. 🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35

    Forwarded from 层叠 - The Cascading
    🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35。建议受影响网站主立即更新。

    - 文章中也提供了无法升级时的 workaround,但它们不能完全修补漏洞。
    - Cloudflare 也配置了一些 WAF,但它们也不能完全修补漏洞。 [2]
    - PHP 8.1 及更低版本不会被官方修复。

    1. https://www.php.net/archive/2026.php#2026-10-21-5
    2. developers.cloudflare.com/~

    thread: /4940

    #PHP PHP: News Archive - 2026

  8. 层叠 - The Cascading
    🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。 - PHP 官网称修复会在今日 22:00 (UTC+8) 发布。 - 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026…
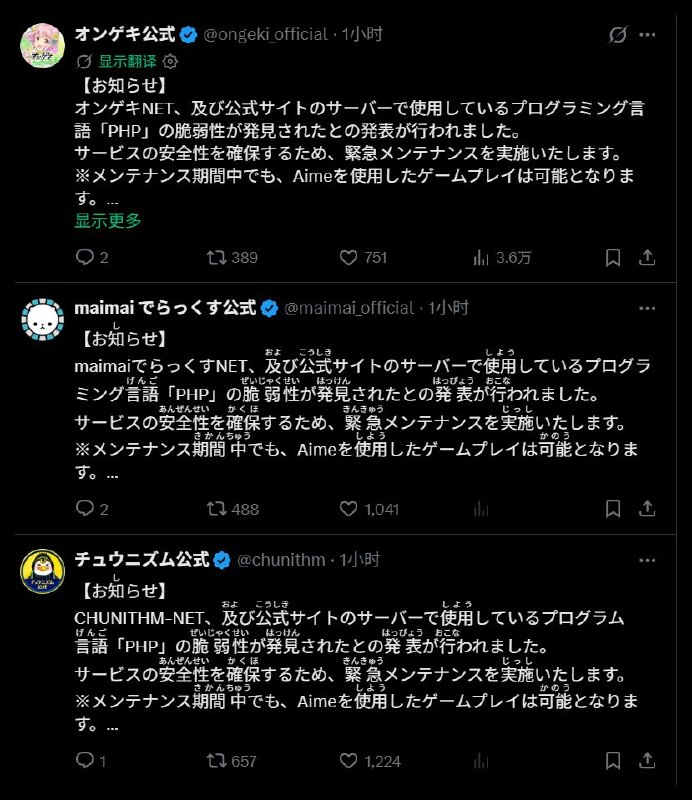
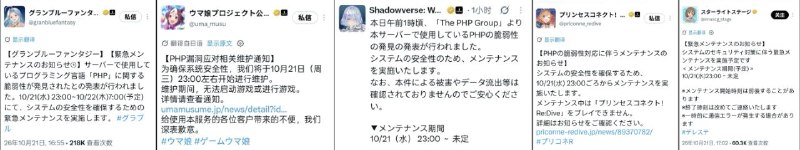
    PHP 紧急发布 8.5.12、8.4.27、8.3.36 和 8.2.35 版本,修复两个允许未经身份验证远程代码执行(RCE)的严重漏洞(CVE-2026-109618 和 CVE-2026-109619,CVSS 评分均为 9.2)。建议所有用户立即升级,受影响环境包括 PHP-FPM、Apache mod_php 等,其中 mod_php 风险最高。

    https://www.php.net/archive/2026.php#2026-10-21-5 PHP: News Archive - 2026

  9. Forwarded from 青鸟的频道
    现在很多东西都在变的容易, 但是当它真的过于容易,反倒都不想学了

    当然并不一定是一件坏事
    如果本身只需要结果, 原本学习只是因为不得不学, 现在不用学自然是好事.
    但是现在更多时候是因为另外的心理.

    毕竟我们的学习通常是有一种目的性, 例如获取或者产生什么.
    如果有捷径的话, 没什么理由不选,虽然现在学习才能走的更远,但是也可以相信捷径会变的更远.

    其次如果不打算产出什么的话, 也要追求获得感或者成就感.
    但是事情太容易就没有那种感觉了, 得小众或者有挑战
    如果是把一切无聊的事情去掉的“容易”就很好,但是直接给出结果就变得无聊了

  10. #Cloudflare 已部署针对公开的 php 漏洞的 WAF 规则,无需订阅默认启用

    层叠 - The Cascading
    🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。 - PHP 官网称修复会在今日 22:00 (UTC+8) 发布。 - 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026…
    #Cloudflare 已部署针对公开的 php 漏洞的 WAF 规则,无需订阅默认启用。
    https://fxtwitter.com/dok2001/status/2112811965735202970

    • 👍1
  11. 🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线

    Forwarded from 层叠 - The Cascading
    🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。

    - PHP 官网称修复会在今日 22:00 (UTC+8) 发布。
    - 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。

    1. https://php.net/archive/2026.php#2026-10-20-1
    2. cert.europa.eu/~
    3. HackerNews:50167754

    CVE: CVE-2026-109618, CVE-2026-109619
    linksrc: https://t.me/usr_bin_cat/4464

    #php PHP: News Archive - 2026

  12. 删库 404 了,下面是备份镜像

    OKHK 👀
    https://github.com/YuJunZhiXue/dsh-purge
    删库 404 了,下面是备份镜像
    https://github.com/mmparko/dsh-purge

  13. 🔒 CA 机构 eMudhra 曝重大安全丑闻:CA 私钥竟然是“4”

    Forwarded from lowendaff (ヾ(◍°∇°◍)ノ゙ msnmsl)
    🔒 CA 机构 eMudhra 曝重大安全丑闻:CA 私钥竟然是“4”

    证书颁发机构 eMudhra (emSign) 的 8 个中间 CA 证书近日被主流浏览器紧急吊销(CVE-2026-111943)。

    原因令人瞠目
    并非遭黑客攻击,而是其 EC-384 私钥全部使用了 0~255 之间的极简数字(仅 8 bit),其中一个私钥甚至直接是数字 4。

    影响范围
    任何人都能秒猜出私钥并为任意域名(如演示中的 q3k.google.com)签发合法 TLS 证书。

    当前状态
    Firefox、Chrome、Safari 已全面拦截并移除其根证书信任,普通用户无需恐慌。

    运维提醒
    Linux 服务器(如 Debian/Ubuntu 的 ca-certificates)、Go 及 python-certifi 用户需尽快更新证书包,或通过 sudo dpkg-reconfigure ca-certificates 手动取消勾选所有 emSign 相关的根证书。

    🌐 检测你的环境是否受影响:https://emudhra.we-have-a-problem.com/
    📰 来源:https://heise.de/-11494412

    • ❤️1