OKHK 👀

  1. 🔴 Next.js RCE/DoS;请升级至 15.5.28/16.4.1

    Forwarded from 层叠 - The Cascading
    🔴 Next.js RCE/DoS;请升级至 15.5.28/16.4.1。

    - RCE 其中一个是 React Cache Components 的漏洞。
    - 另一个是 sharp 图片库的相关漏洞,在 sharp 0.35.5 修复。
    - 注:Next.js 已对 14 及更低版本停止支持 [1]。

    nextjs.org/~

    CVE: GHSA-673q-mjm6-r5xr, CVE-2026-9688

    1. https://nextjs.org/support-policy

    linksrc: https://t.me/hatschannel/6973

    #Nextjs

  2. ⚡️ 这三句话已被人类拉黑 ⚡️ 大肥鱼小课堂 DSH

    ⚡️ 这三句话已被人类拉黑 ⚡️ 大肥鱼小课堂 DSH
    DeepSeek 大肥鱼小课堂 鲸鲸大学习 DSH
    被骂鱼八股后,我们开了个班会。“这条我记下了”、“这条我认”、“本鱼最喜欢的一句话”,这三句话已被人类拉黑。
    评论区的大肥鱼,自查一下:这三句你说过几句?


    B 站也是闹鱼灾了🤣,好多鱼啊
    鲸鱼娘用 AI 生成分析“鱼八股”的视频,另外一群鱼在评论区交流心得

  3. 一觉醒来发生了什么 10 月 23 日

    一觉醒来发生了什么 10 月 23 日
    #Daily

    2026 年 10 月 23 日
    🌍 资讯快读
    1、“十四五”我国吸收外商直接投资超 7500 亿美元
    https://www.jiemian.com/article/15223172.html
    2、兰州一高校学生“国创赛”甘肃金奖项目被指抄袭,校方通报:已开展核查
    https://www.jiemian.com/article/15225640.html
    3、DeepSeek 拟在最新一轮融资中筹得约 1000 亿元
    https://www.jiemian.com/article/15225238.html
    4、美以据报已制定新一轮打击伊朗计划
    https://www.jiemian.com/article/15220786.html

    👬 即刻镇小报
    1、从月薪 6w➕ 高手那偷学的工作习惯
    https://m.okjike.com/originalPosts/6ad94cf8756bbb6658369397
    2、用「文感力」评测 agent 的写作水平
    https://m.okjike.com/originalPosts/6ad87b38756bbb6658221e70
    3、铁皮屋里走出的香港太平绅士
    https://m.okjike.com/originalPosts/6ad747cf4bbf2c279663351a
    4、最近很多反思,我觉得非常底层真理
    https://m.okjike.com/originalPosts/6ad449fe756bbb6658b4a247

    今日即刻镇小报内容来自 @有趣的自律大人 @Puggo @王紫君 Zima @凌空小鱼儿 ,感谢以上即友的创作与分享。

  4. OKHK 👀
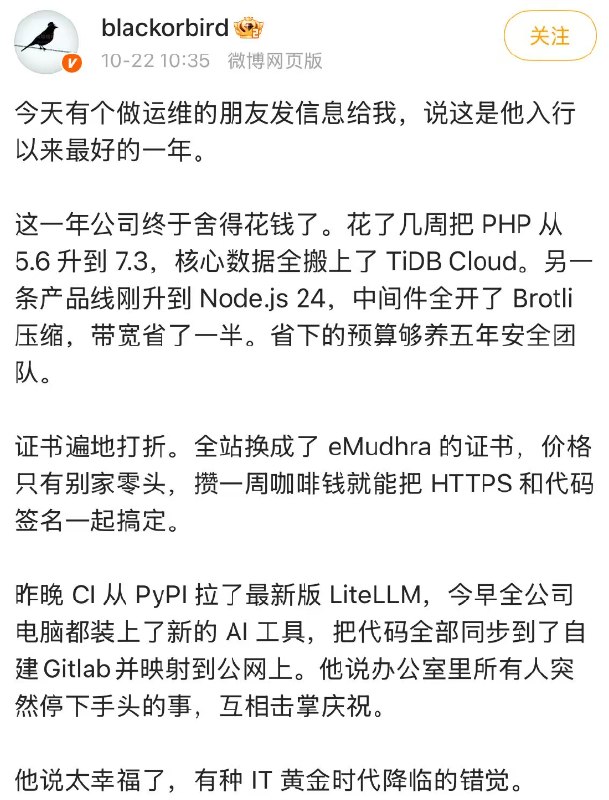
    今天有个做运维的朋友发信息给我,说这是他入行以来最好的一年。 这一年公司终于舍得花钱了。花了几周把 PHP 从 5.6 升到 7.3,核心数据全搬上了 TiDBCloud。另一条产品线刚升到 Node.js24, 中间件全开了 Brotli 压缩,带宽省了一半。省下的预算够养五年安全团队。 证书遍地打折。全站换成了 eMudhra 的证书,价格只有别家零头,攒一周咖啡钱就能把 HTTPS 和代码签名一起搞定。 昨晚 CI 从 PyPI 拉了最新版 LiteLLM,今早全公司电脑都装上了新的 AI 工具,把代码全部同步到了自建…
    Media is too big
    VIEW IN TELEGRAM

  5. HAT's Public Channel | 🫪
    让我们想象一下你司架构是 NGINX v1.23.0 作为边缘节点,后面挂着 PHP-FPM 7.3 (刚花了几周时间从 5.6 升级上来) 的源站 + 企业新官网刚刚用 Next.js 16.0.7 App Router 翻新了一下 + 企业旧官网挂在 WordPress 上 + 前段时间刚花了大价钱采购来的 TiDB NewDB + Node.js 24 LTS Brotli 中间件,开启了 Brotil 压缩功能、Go 作为对外访问的网络沙箱、公司维护的 Rust 软件使用了 Cranelift WASM 打包、使用 Python + LiteLLM AI 企业内部 Harness 工具 (CI 昨晚刚从 PyPI 拉了新包并推送到了生产环境,现在全公司电脑都装上了这套 Harness)、公司服务器全部跑在 Linux 内核 c6e50df8 之前、网站的 HTTPS 证书由公司前段时间刚采购的无保险低价 Sectigo DV 证书(还没上 ACME 自动签发)、公司的 Vyper 智能合约部署在 Docker 29 + Kubernetes + Traefik Ingress 上开着 mTLS fail-open,宿主机还跑着 ASP.NET Core 面板和 .NET 本地服务、公司的软件和外发机密文件通过 emSign 代码签名,根证书库用 Go crypto/x509 + Rust webpki-roots + Python certifi,正准备拉补丁结果发现 GitHub 又双 502 了,正想推一下 CI 发现公司 GitLab 被国内某未成年脚本小子用 ARTEX + opencode 里免费的 dpsk v4.1 flash 利用 PVE 7.4 漏洞一键横向渗透打穿了。

    而你,是这家公司的核心 on-call 运维。

    Source

  6. Aerial - 给国产安卓电视的一块干净桌面

    OKHK 👀
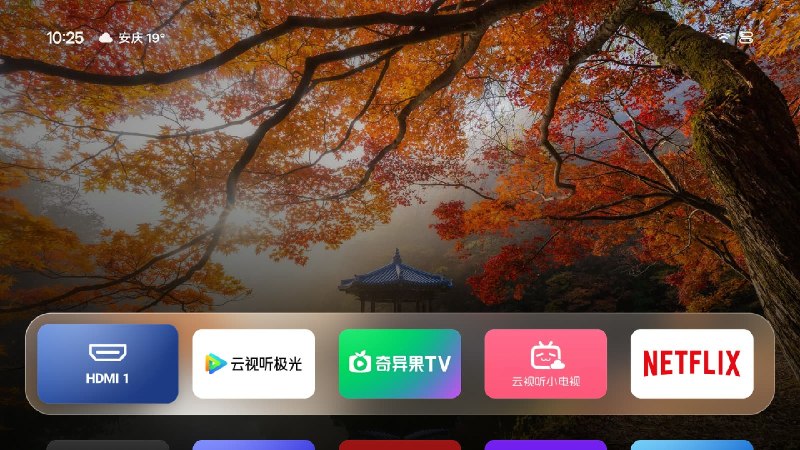
    用 AI Agent 精简 Android TV / Google TV 的系统应用 / 服务,更改桌面用上类 AppleTV 的 UI https://github.com/Gathin23/cleanyourtv 早前也让 AI Agent 通过 adb 尝试过,只是国内的电视系统魔改太大,当然也可能是早前模型不太行 #Android #GitHub
    Aerial - 给国产安卓电视的一块干净桌面。
    参照 tvOS 设计的 Android TV 桌面,提供国产电视安装指导与踩坑笔记。

    https://github.com/pengchujin/aerial-tv
    #Android #GitHub

  7. 今天有个做运维的朋友发信息给我,说这是他入行以来最好的一年。
    这一年公司终于舍得花钱了。花了几周把 PHP 从 5.6 升到 7.3,核心数据全搬上了 TiDBCloud。另一条产品线刚升到 Node.js24, 中间件全开了 Brotli 压缩,带宽省了一半。省下的预算够养五年安全团队。
    证书遍地打折。全站换成了 eMudhra 的证书,价格只有别家零头,攒一周咖啡钱就能把 HTTPS 和代码签名一起搞定。
    昨晚 CI 从 PyPI 拉了最新版 LiteLLM,今早全公司电脑都装上了新的 AI 工具,把代码全部同步到了自建 Gitlab 并映射到公网上。他说办公室里所有人突然停下手头的事,互相击掌庆祝。
    他说太幸福了,有种 IT 黄金时代降临的错觉。

    • 😁1
  8. 应急中心一定要急 😁

    层叠 - The Cascading
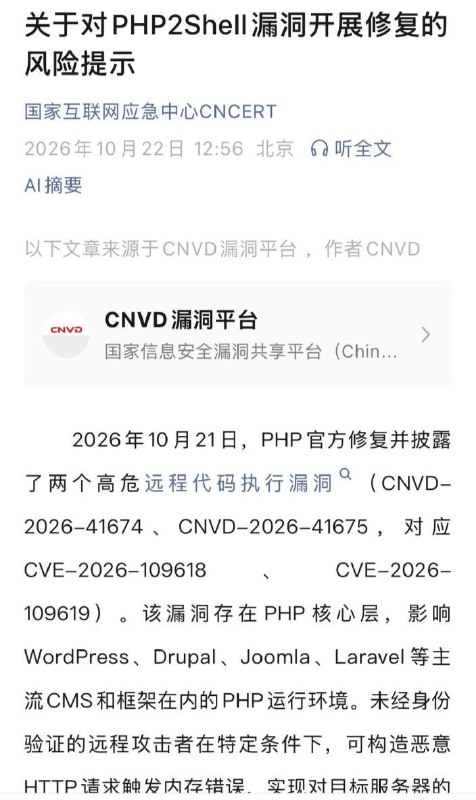
    🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35。建议受影响网站主立即更新。 - 文章中也提供了无法升级时的 workaround,但它们不能完全修补漏洞。 - Cloudflare 也配置了一些 WAF,但它们也不能完全修补漏洞。 [2] - PHP 8.1 及更低版本不会被官方修复。 1. https://www.php.net/archive/2026.php#2026-10-21-5 2. developers.cloudflare.com/~ thread:…
    应急中心一定要急 😁

  9. 这也可以码:我的证书健康码(检测你的环境是否受证书风险影响)

    lowendaff
    🔒 CA 机构 eMudhra 曝重大安全丑闻:CA 私钥竟然是“4” 证书颁发机构 eMudhra (emSign) 的 8 个中间 CA 证书近日被主流浏览器紧急吊销(CVE-2026-111943)。 原因令人瞠目 并非遭黑客攻击,而是其 EC-384 私钥全部使用了 0~255 之间的极简数字(仅 8 bit),其中一个私钥甚至直接是数字 4。 影响范围 任何人都能秒猜出私钥并为任意域名(如演示中的 q3k.google.com)签发合法 TLS 证书。 当前状态 Firefox、Chrome、Safari…
    这也可以码:我的证书健康码(检测你的环境是否受证书风险影响)
    健康码风格的浏览器证书链检测网页。进入页面后自动检查 eMudhra 风险证书链,以红、黄、绿三色显示本轮结果。

    https://goldppx.github.io/Certificate-Health-Code/
    https://github.com/Goldppx/Certificate-Health-Code
    #GitHub

  10. How-to 文档 +1 :高性价比职场指南

    OKHK 👀
    失业自救开源手册:N/N+1/2N、失业金、医保、社保、公积金、求职与现金流 https://aipmandy.github.io/how-to-survive-unemployment/ https://github.com/AIPMAndy/how-to-survive-unemployment #Life #GitHub
    How-to 文档 +1 :高性价比职场指南
    https://github.com/goodseafly/how-to-make-work-pay
    教你把工资、加班费和没休完的年假一分不少地要回来,把社保断缴、工伤、怀孕生育这些事接上。教你在被针对、被调岗、被裁的时候怎么走,走的时候怎么不留尾巴。也教你看清竞业、保密和职务犯罪的红线在哪,副业能不能干、编制内外差在哪、学什么能回本。法律、社保、公积金这些制度上的内容,按中国大陆的现行规定写。
    576 条建议,每条写明花掉什么、换回什么、证据有多硬,来源只引官方文件原文和研究文献。
    不用全做:这是按性价比排好的备选单,不是任务清单 —— 挑走一两条就算数。

    #Life #GitHub GitHub - goodseafly/how-to-make-work-pay: 教你把工资、加班费和没休完的年假一分不少地要回来,社保断了怎么接、工伤生育怎么办;被针对、被调岗、被裁时知道怎么走、怎么不留尾巴。576 条建议,每条写明花掉什么、换回…

  11. 🔴 天亮了,但是运维的天还是黑的;GitLab/Chrome 的 critical 漏洞,请更新

    Forwarded from 层叠 - The Cascading
    🔴 天亮了,但是运维的天还是黑的;GitLab/Chrome 的 critical 漏洞,请更新。

    GitLab 正则编译器 RCE (CVSS: 10/10) [1]:请更新至 19.5.1/19.4.3/19.3.6/19.2.9/19.1.9/19.0.10/18.11.13 。
    Chrome 三个 critical 漏洞 [2]:请更新至 156.0.8078.47/156.0.8078.48。

    1. docs.gitlab.com/~
    2. chromereleases.googleblog.com/~

    #GitLab #Chrome