Search: #Linux内核

  1. 在 iPhone 和 iPad 上原生运行 ARM64 架构的 Linux 应用程序,无需越狱

    OKHK 👀
    Henge - 在 iPhone 与 iPad 上模拟运行 macOS https://github.com/Leviidev/Henge 自定义模拟器引擎: 不使用 QEMU 或 Virtualization.framework ,通过自主研发的 arm64 动态二进制翻译(JIT)、MMU 及专属设备模拟层直接运行 Mac 的 arm64 代码。 Metal 图形加速: 将虚拟 GPU 的 macOS 渲染指令通过 Metal 实时重放绘制,支持 Safari 以及 Discord 等 Electron…
    在 iPhone 和 iPad 上原生运行 ARM64 架构的 Linux 应用程序,无需越狱
    https://github.com/mxhm11cr/LinuxRunner
    更新支持了Metal GPU 加速和 DeX 风格模式,可以将 iPhone 连接到外部显示器,连接键盘和鼠标使用。
    基于开源项目 iSH(iSH 原本用于在 iOS 上模拟 x86 架构)进行深度开发和扩展,通过自定义的指令解释器或可选的 JIT(即时编译)引擎来执行 ARM64 的 Linux 编译程序。
    系统调用兼容层:应用内部实现了一个 Linux 系统调用(Syscall)兼容层,将 Linux 的进程、线程、信号、内存映射和网络套接字等请求,转换为 iOS 系统的底层 API 调用。

    局限性:由于没有真实的 Linux 内核,因此无法运行依赖内核模块、Docker 容器或 systemd 的服务,且无法运行任何 x86 (Intel/AMD) 架构的程序。此外,JIT 功能的开启受限于 iOS 系统的安全限制。

    #Apple #iOS #GitHub #Linux GitHub - mxhm11cr/LinuxRunner: Run ARM64 Linux userspace and desktop applications on iPhone and iPad.

  2. Linux 诞生 35 周年

    Forwarded from Solidot 纯净版
    Linux 诞生 35 周年
    #Linux

    1991 年 8 月 25 日,Linus Torvalds 在新闻组 comp.os.minix 宣布了他正在开发的操作系统内核:“我正在为386(486)AT clones写一个(自由的)操作系统(只是爱好而已,不会和 GNU 一样成为广泛且专业的操作系统)。这个计划从 4 月开始酝酿,现在已做好准备。我希望得到人们关于 minix 优缺点的任何反馈意见,因为我的操作系统和它有类似的方面(因为可行性方面的原因,两者的文件系统物理布局相同)。我刚刚把 bash(1.08) 和 gcc(1.40) 移植到了系统上,而且看来运行得很好。这意味着我可以在几个月内我就可以把它变得有实用性了。我想知道大家想要些什么特色。欢迎提任何的建议,但是我不保证我会实现你的建议 :-)”Torvalds 原计划将项目名字命名为 “fread”——free和 x(即 Unix)的合成词,然而文件上传的 FTP 服务器管理员认为该名字不好听,因此改名为 Linux。如今这个原本是爱好的项目已经走过了 35 年,成为了世界上最流行的操作系统,被无数人使用,虽然桌面是一个例外。
    https://zh.wikipedia.org/wiki/Linux%E5%8E%86%E5%8F%B2

  3. Orchard - 适用于 Apple Containers 与 MLX 的原生 macOS GUI 应用

    OKHK 👀
    AppleContainer - macOS container 工具 https://github.com/apple/container Apple 自己的容器化方案。 ● Container 是一款在 Mac 上运行 Linux 容器的工具。 ● 它将 Linux 容器作为轻量级虚拟机运行。 ● 该工具使用 Swift 编写,并针对 Apple 芯片进行了优化。 ● Container 支持 OCI(开放容器倡议)兼容的容器镜像。 ● 用户可以从任何标准容器镜像仓库拉取和运行镜像。 ● 用户也可以将构建的镜像推送到这些镜像仓库。…
    Orchard - 适用于 Apple Containers 与 MLX 的原生 macOS GUI 应用
    https://orchard.andon.dev/
    https://github.com/andrew-waters/orchard
    基于 Swift 构建的原生 macOS 桌面应用,管理 Apple 原生的容器运行时与持久化 Linux 虚拟机,并将本地 GPU 驱动的 MLX 模型无缝桥接至隔离沙箱。
    本地 AI 与沙箱隔离: 自动发现并桥接 Mac GPU 运行的 MLX 模型服务,为容器应用注入本地端点,提供具备网络隔离标识与快速终止控制的 Agent 沙箱。
    原生容器及虚拟机管理: 基于 Apple XPC API 创建、配置并监控持久化 Linux 容器机,支持 CPU、内存、嵌套虚拟化与自定义内核配置。
    实时监控与多窗格日志: 提供全系统资源仪表盘、菜单栏监控、多窗格分屏日志过滤以及 Docker Hub 镜像直接搜索与拉取功能。

    #macOS #Tool #Linux #Docker #GitHub

  4. HUATUO 华佗 - 基于 eBPF 的 Linux 内核全栈可观测性与性能诊断平台

    HUATUO 华佗 - 基于 eBPF 的 Linux 内核全栈可观测性与性能诊断平台
    https://github.com/ccfos/huatuo
    面向云原生与 AI 算力基础设施,集成 eBPF 等内核动态追踪技术,提供低开销的内核级监控、实时上下文捕获及持续性能剖析。
    内核级深度洞察: 保持 1% 以下低开销,覆盖内存、调度、网络和块 I/O 等内核子系统。
    即时可观测与自动追踪: 快速响应内核慢路径事件,自动捕获快照以诊断 CPU 抖动与 I/O 突发问题。
    持续剖析与分布式追踪: 全天候监控 CPU、内存与锁竞争,映射系统调用链路与微服务拓扑关系。
    #eBPF #Linux #GitHub #DevOps

  5. Linux 内核不反对使用 AI 工具

    Forwarded from Solidot 纯净版
    Linux 内核不反对使用 AI 工具
    #Linux

    Linus Torvalds 在内核邮件列表上强调,Linux 内核项目不是一个反 AI 的项目,也从来不是一个“社会正义战士”项目。AI 因为对社会产生越来越大的影响而日益受到争议,Linux 内核作为一个大型开源项目,参与者中也有不少人持反 AI 立场。Linus 说,如果有人想要在内核推动反 AI 议题,那么他们最好创建分支或离开。AI 是一种有用的工具,AI 相关问题不涉及它是否“有用”,它确实也可能会对维护者带来痛苦,但解决方法不是像鸵鸟那样将头埋在沙里,而是确保 AI 工具能真正帮助维护者。内核不会阻止开发者使用 AI 工具,而 AI 和人类的自然智能一样都不完美。开源项目的社会意义从来都是附带的,参与开源项目主要是为了获得更好的技术,不是出于宗教信仰。内核项目的决策主要基于技术优势,而非对新工具的恐惧。
    https://lore.kernel.org/all/CAHk-%3Dwi4zC%2BZe8e%[email protected]/

  6. Linus Torvalds 谈 AI 和垃圾补丁

    Forwarded from Solidot 纯净版
    Linus Torvalds 谈 AI 和垃圾补丁
    #Linux

    Linus Torvalds 曾说过大模型(LLM)会让程序员的生产力提升十倍。他在 2026 年印度开源峰会上说,这个数字并不科学,是他随口胡扯的。他说如今的希望是 LLM 给程序员带来的生产力提升能超过其造成的生产力损失。他说,大模型生成的垃圾远多于有用代码,而 AI 生成的 bug 报告浪费了维护者大量的时间精力。Torvalds 称大量 LLM 生成的补丁是无意义的创可贴,或许能解决当前问题,但类似 bug 仍然留在那里,随时可能在其他地方再次出现。他称自己会用 LLM 制作原型,LLM 生成的代码并不能直接使用,但是一个尝试新想法的好方法。他认为 LLM 还无法生成修复内核 bug 的补丁。
    https://www.zdnet.com/article/open-source-summit-linus-torvalds/

  7. 🔴 Kernel 漏洞可导致本地提权;请尽快修复或 mitigate

    Forwarded from 层叠 - The Cascading
    🔴 Kernel 漏洞可导致本地提权;请尽快修复或 mitigate。

    - 漏洞与 kernel crypto API 相关。影响 4.14 起的各个版本,也就是目前市面上绝大多数正在运行 Linux 的系统。
    - Ubuntu 26.04 (resolute)、Debian 14 (forky) 及 Debian Sid 的最新版本内核已修复此问题。然而,绝大多数发行版/版本尚未有修复。 [2]
    - Mitigation 方式是禁用 algif_aead 模块;预计绝大部分软件不会因此受到干扰。 [1]

    CVE: CVE-2026-31431
    CVSS: 7.8 (kernel.org)
    Introduced-In: 4.14 [3]
    Fixed-In: 6.18.22, 6.19.12, 7.0 [3]

    1. https://copy.fail
    2. theregister.com/~
    3. openwall.com/~

    #Linux Copy Fail — 732 Bytes to Root

  8. iximiuz Labs - Linux / 容器 / K8s 网络实操题

    iximiuz Labs - Linux / 容器 / K8s 网络实操题

    https://labs.iximiuz.com/challenges

    iximiuz Labs 推出的在线实操题目,每道题都配有互动检测、清晰图解和理论参考,可以看作 DevOps 领域的 LeetCode。

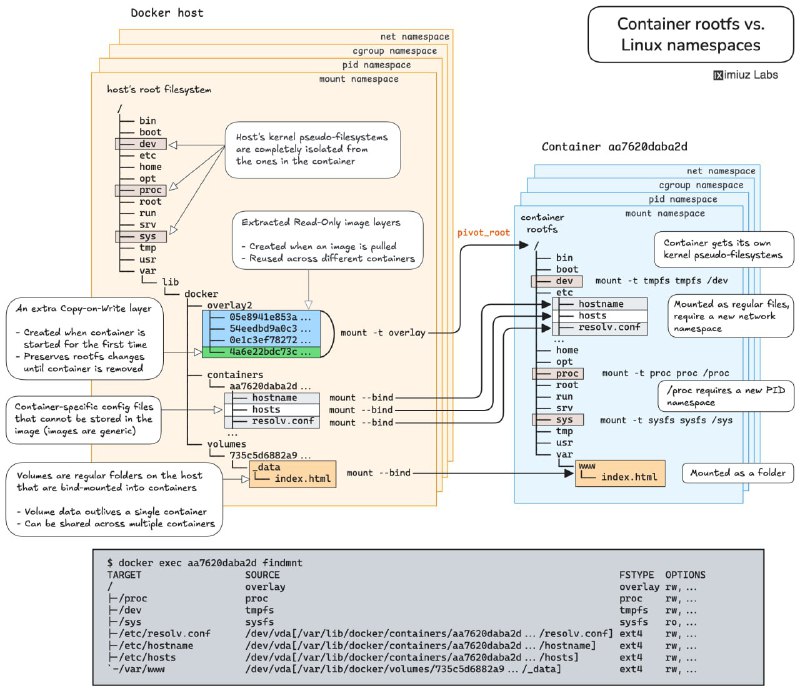
    ● 利用 Linux 命名空间,在不改动容器的前提下,访问应用内部调试接口。
    ● 在多个 Docker 容器间共享 PID、IPC 和网络命名空间,掌握 Kubernetes Pod 架构和容器调试的核心技术。
    ● 容器生命周期管理:创建、启动、暂停、恢复、停止及删除,全面理解容器操作流程。
    ● 使用 cgroup freezer 机制暂停与恢复 Linux 进程,实战资源管理。
    ● 通过 UNIX 信号控制容器化应用行为,触发内存使用报告。
    ● 自动重启失败应用,提高容器稳定性。
    ● 清理无用 Docker 卷,释放磁盘空间,优化资源使用。
    ● 理解命名卷与匿名卷的区别,避免数据库容器升级时数据丢失。
    ● 利用卷实现数据持久化,支持应用容器平滑升级。

    #DevOps #Linux #K8s #Docker #Network #GitHub #URL

  9. Linux 启动过程: 从电源按钮到内核

    Linux 启动过程: 从电源按钮到内核

    https://www.0xkato.xyz/linux-boot/

    文章以各种比喻方式简单清晰地介绍了电脑从按下电源开关后的启动过程,主板是如何找到并运行操作系统的。

    #Linux #Doc

  10. https://github.com/Mapleawaa/PVE-Tools-9

    PVE Tools 9 是专为 Proxmox VE 9.0 设计的一键配置工具,基于 Debian 13 (Trixie) 系统。本工具旨在简化 PVE 的初始配置过程,提供友好的用户界面和安全的操作体验。

    ● 🚀 一键换源 - 自动配置清华大学镜像源,大幅提升下载速度
    ● 🚫 删除订阅弹窗 - 彻底消除烦人的订阅提醒
    ● 💾 存储优化 - 智能合并 local 与 local-lvm 存储
    ● 🔄 Swap 管理 - 可选删除 Swap 分区释放更多空间
    ● 📦 系统更新 - 安全的系统升级和清理
    ● 📊 系统监控 - 实时显示系统运行状况
    ● 🔧 硬件直通 - 轻松配置 PCI 设备直通功能
    ● ⚙️ CPU 电源管理 - 灵活调整 CPU 性能模式
    ● 🌡️ 温度监控 - 实时显示 CPU 和硬盘温度
    ● 🐙 Ceph 支持 - 支持 ceph-squid 和 ceph-quincy 源
    ● 🎨 美观界面 - 彩色输出和友好的用户交互
    ● 🛡️ 安全备份 - 操作前自动备份重要文件

    #PVE #HomeLab #Linux #Shell #Script #Tool #GitHub GitHub - Mapleawaa/PVE-Tools-9: 这里不是主仓库!不要在这里点Stars!主仓库在 https://github.com/PVE-Tools 当前的这个仓库所有东西都是老的!不要使用!

  11. PacketScope - 内核网络包的函数调用跟踪

    PacketScope - 内核网络包的函数调用跟踪

    https://github.com/Internet-Architecture-and-Security/PacketScope

    PacketScope 是一款基于 eBPF 的协议栈通用分析调试工具,集性能优化、异常诊断与安全防御于一体。它致力于在服务器端实现对网络分组(Packet)在协议栈中的细粒度追踪与智能分析,解决开放服务器面临的性能瓶颈难诊断、传输路径不明晰、底层攻击难防御等三大痛点,提供可视化、智能化的端侧安全分析与防护能力。

    🧠 智能驱动:结合 eBPF 与大语言模型,提供底层网络行为观测与智能化安全防护

    📊 多维度分析:实时追踪网络路径,统计延迟、丢包率、交互频率等指标

    🌐 全球网络可视化:测绘全球路径及延迟,并可视化展示在拓扑图中

    🔐 协议栈级防护:识别并拦截协议栈层的异常流量,弥补传统 WAF/IDS 空白

    🖥️ 图形化界面:用户友好的操作界面,便于安全工程师和运维人员快速上手

    ----------------------

    以前用 tcpdump 抓一段时间的网络包,再逐个分析找出,定位困难且耗时较久。

    现在可以直接指定网络包(如 RST 包)的相关函数去进行 Hook,精确抓包同时还能得到这个函数的调用堆栈,快速确定业务面临的问题。

    link #Network #Tool #Linux #GitHub GitHub - Internet-Architecture-and-Security/PacketScope: 🎯 A general-purpose protocol stack analysis and debugging tool based on…

  12. anylinuxfs - macOS 挂载任意 Linux 支持的文件系统

    anylinuxfs - macOS 挂载任意 Linux 支持的文件系统

    https://github.com/nohajc/anylinuxfs

    anylinuxfs 是一个在 macOS 上挂载任意 Linux 支持的文件系统(Filesystem)的工具。基于 libkrun 的 microVM 管理程序和 NFS 协议实现了完全的读写支持,纯用户态实现,无需安装任何内核扩展,不降低系统安全性。

    实际上是起了一个 Alpine Linux,未曾想象的道路


    ● 支持挂载 ext4、btrfs 等任何 Linux 支持的文件系统,包括 NTFS 和 exFAT
    ● 支持 LUKS 加密驱动器
    ● 支持 LVM(包括跨多个驱动器的卷组)
    ● 支持 LVM on LUKS(即加密的 LVM)
    ● 支持 Linux RAID
    ● 支持内部和外部驱动器
    ● 支持 GPT、MBR 或无分区表的磁盘(单个文件系统或 LVM/LUKS 容器)
    ● 默认通过 NFS 共享到本地主机,也可以跨网络共享

    #macOS #Tool #Linux #GitHub GitHub - nohajc/anylinuxfs: macOS: mount any linux-supported filesystem read/write using NFS and a microVM

  13. eCapture - 免证书网络抓包工具

    eCapture - 免证书网络抓包工具

    https://github.com/gojue/ecapture

    eCapture (旁观者) 是一个使用 eBPF (Extended Berkeley Packet Filter) 技术在 Linux 和 Android 内核上捕获 SSL/TLS 明文的工具,无需 CA (Certificate Authority) 证书。

    它支持 Linux/Android 内核版本 x86_64 4.18 及以上、aarch64 5.5 及以上,需要 ROOT 权限,不支持 Windows 和 macOS 系统。

    ● 支持抓包 OpenSSL、GnuTLS、NSPR(NSS)、BoringSSL 等库的 SSL/TLS 明文数据
    ● 支持抓包 Golang 程序使用 TLS/HTTPS 加密的明文通信
    ● 支持审计 Bash、Zsh 命令
    ● 支持审计 MySQL 和 PostgreSQL 的 SQL 查询

    #GitHub #Network #Tool #Linux #Android GitHub - gojue/ecapture: Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android…